Рубрика: Без рубрики

  • DDoS-атака: что это простыми словами и что делать с сайтом

    DDoS-атака: что это простыми словами и что делать с сайтом

    DDoS-атака — что это такое: сайт заваливают запросами с множества устройств сразу, чтобы он перестал отвечать. Сервер не справляется с нагрузкой, и страница не открывается у обычных посетителей.

    Что такое DDoS-атака простыми словами

    DDoS (Distributed Denial of Service, «распределённый отказ в обслуживании») — это атака, при которой на сайт одновременно идут запросы с тысяч заражённых устройств, чтобы исчерпать его ресурсы. Ресурс может быть любым: ширина канала, память сервера, число одновременных соединений, время работы базы данных.

    Представьте магазин с одной кассой. Если в него зайдут пятьсот человек и каждый начнёт спрашивать цену, покупатель с деньгами просто не подойдёт к кассе. Товар на месте, продавец на месте, магазин не работает.
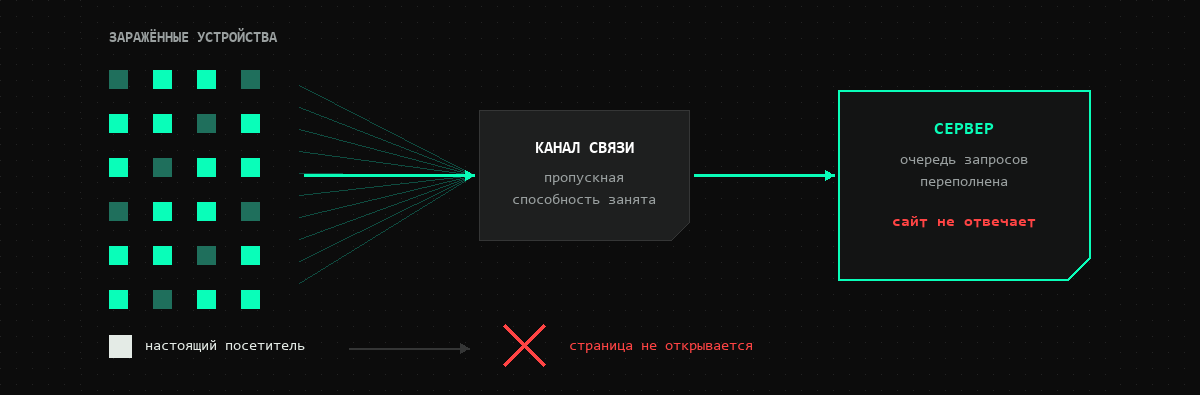
    Схема: заражённые устройства шлют запросы через канал связи к серверу, настоящий посетитель не может открыть страницу
    Запросы занимают канал и очередь сервера — обычный посетитель до сайта не доходит

    При DDoS сайт обычно не взламывают. Данные остаются на месте, пароли не утекают, файлы не меняются. Ломается доступность, и этого хватает, чтобы интернет-магазин не принял заказы, а сервис не обслужил клиентов.

    О взломе владелец сайта узнаёт постфактум, иногда через недели. Атаку видно сразу: страница открывается по минуте или отдаёт ошибку, а в панели нагрузка уходит в потолок.

    Чем DDoS отличается от DoS

    DoS-атака идёт с одного источника, DDoS — со многих. Разница выглядит формальной, но от неё зависит, справитесь ли вы своими силами.
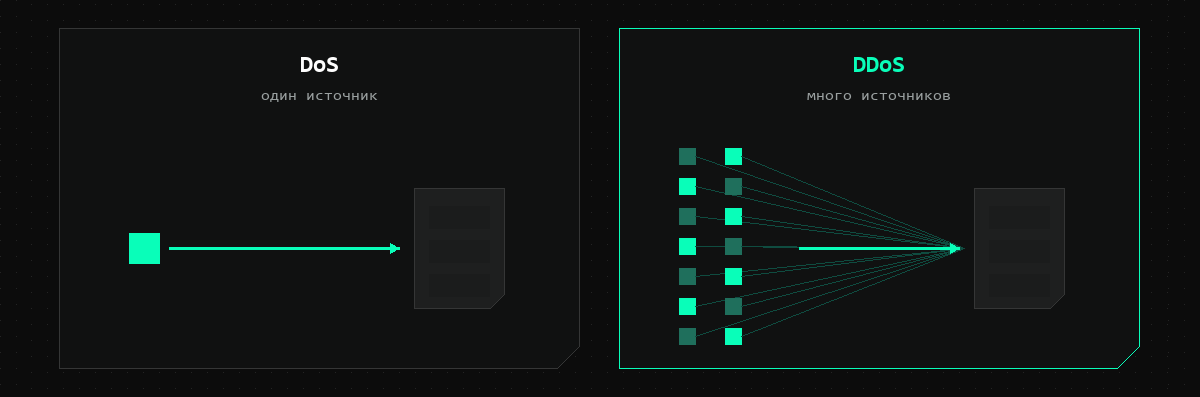
    Схема: при DoS запросы идут из одного источника, при DDoS — из множества источников
    Один источник блокируется правилом файрвола, тысячи — нет
    Признак DoS DDoS
    Источники трафика один адрес или небольшая группа тысячи адресов по всему миру
    Как блокируется правилом для одного адреса фильтрация по поведению, а не по адресу
    Мощность ограничена каналом атакующего складывается из каналов всех устройств
    Кто справится администратор сервера нужна фильтрация на стороне сети провайдера

    Заблокировать один адрес просто. Когда адресов тысячи и они меняются каждую минуту, список блокировок разрастается быстрее, чем вы его пополняете. Поэтому фильтры смотрят на поведение запросов, а не ведут перечень адресов.

    Что такое ботнет и откуда берутся запросы

    Ботнет — сеть заражённых устройств, которыми управляют без ведома владельцев. Это не только компьютеры: в ботнеты попадают домашние роутеры, камеры видеонаблюдения, телевизионные приставки, умные розетки и плохо настроенные серверы.
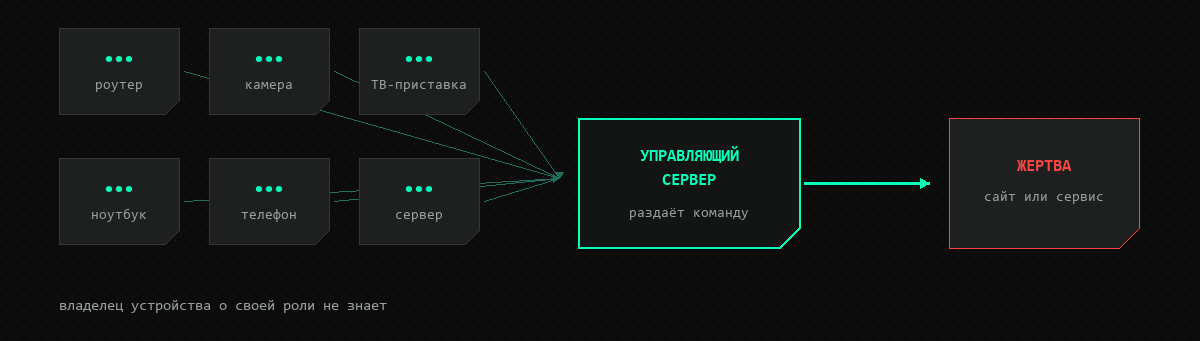
    Схема ботнета: роутер, камера, приставка, ноутбук, телефон и сервер получают команду от управляющего сервера и шлют запросы жертве
    Управляющий сервер раздаёт команду, устройства шлют запросы жертве

    Устройство попадает в ботнет через незакрытую уязвимость или стандартный пароль вроде admin/admin. После этого оно живёт обычной жизнью: роутер раздаёт интернет, камера пишет видео. В нужный момент приходит команда, и устройство начинает слать запросы на чужой сайт.

    Владелец роутера об этом не знает и замечает разве что просевшую скорость. Для атакуемого сайта это значит, что запросы приходят с настоящих домашних адресов разных провайдеров и стран. По одному только адресу отличить их от посетителей нельзя.

    На что направлена DDoS-атака

    Цель — исчерпать любой ресурс на пути к сайту. Слабых мест обычно четыре, и атакующие выбирают то, где у жертвы меньше запаса.
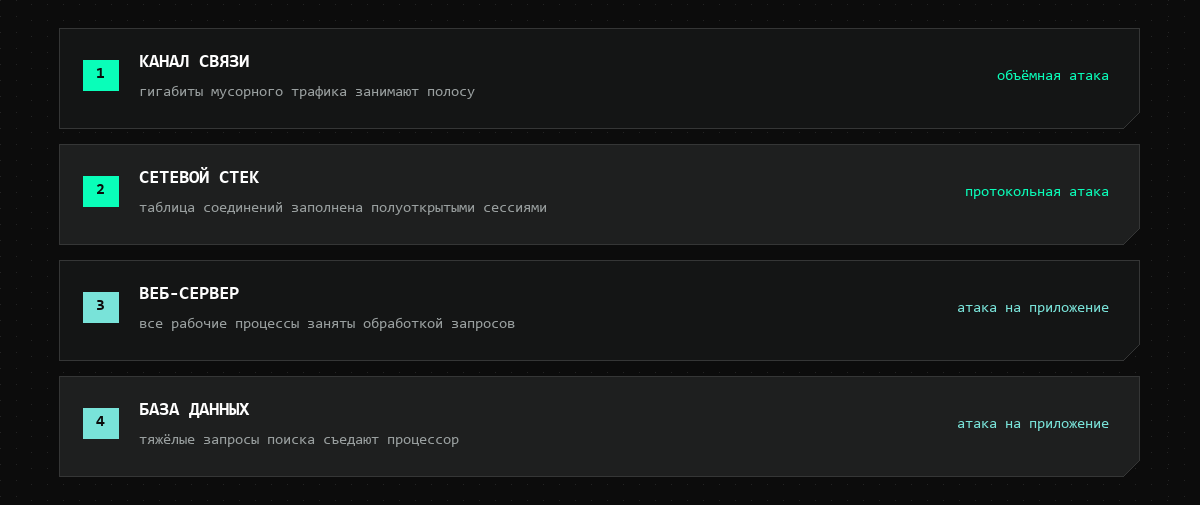
    Схема: атака бьёт по каналу связи, сетевому стеку, веб-серверу или базе данных
    Четыре места, где сайт упирается в предел

    Канал связи забивается мусорным трафиком: полоса занята, полезные пакеты в неё не помещаются. Объём такой волны измеряется гигабитами в секунду. Сетевой стек сервера переполняется наполовину установленными соединениями, новые подключения встают в очередь и отваливаются по таймауту.

    Веб-сервер упирается в число рабочих процессов: каждый занят обработкой запроса от бота, для посетителя свободного не остаётся. База данных страдает от тяжёлых запросов. Например, от поиска по каталогу, который вызывают сотнями в секунду с разными словами, чтобы не сработал кеш.

    Чем выше уровень, тем меньше нужно трафика. Чтобы забить канал, нужны гигабиты в секунду. Чтобы положить поиск по каталогу, иногда хватает нескольких сотен запросов в секунду, а это трафик небольшого интернет-магазина в обычный день.

    Типы DDoS-атак

    Атаки делят по уровню, на котором они работают: сеть и протоколы (L3–L4 в модели OSI) или само приложение (L7). Деление практичное: от уровня зависит, кто и чем защищается.
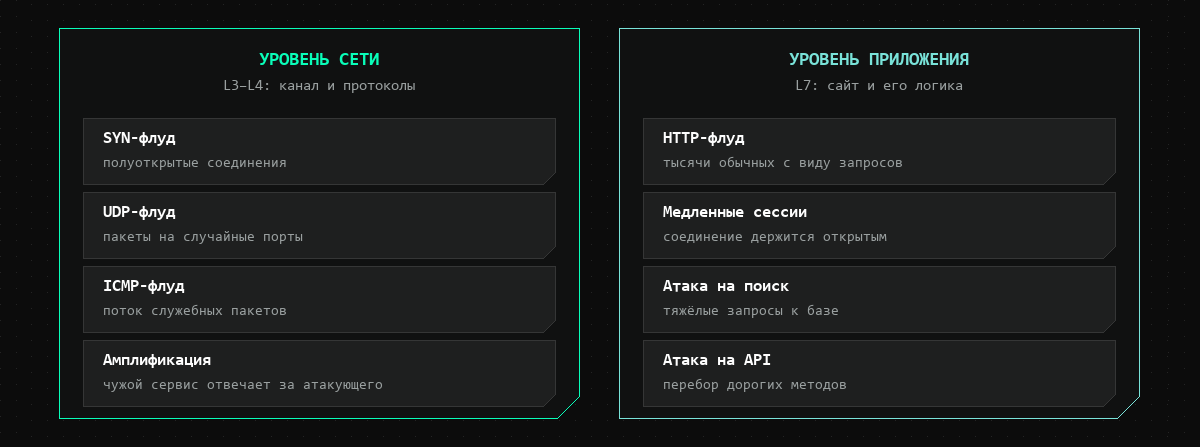
    Схема: атаки уровня сети — SYN-флуд, UDP-флуд, ICMP-флуд, амплификация; атаки уровня приложения — HTTP-флуд, медленные сессии, атака на поиск и API
    Атаки уровня сети и уровня приложения решаются разными средствами
    Тип Что перегружает Как выглядит со стороны сайта
    Объёмная (флуд) ширину канала: объём трафика больше, чем вмещает полоса сайт недоступен целиком, сервер при этом почти не загружен
    Протокольная (SYN-флуд, UDP-флуд) таблицу соединений, пакеты летят на случайные порты соединение не устанавливается, страница «думает» и отваливается
    Амплификация канал, чужими ответами то же, что объёмная, но трафик приходит от обычных серверов
    HTTP-флуд (L7) процессы веб-сервера нагрузка на сервере высокая, в логах — обычные с виду запросы
    Медленные сессии лимит соединений трафика мало, свободных соединений нет

    Отдельно стоит амплификация: атакующий отправляет короткий запрос чужому открытому сервису — DNS, NTP, memcached — и подделывает обратный адрес. Сервис добросовестно отвечает, но ответ уходит жертве и весит в десятки раз больше запроса.
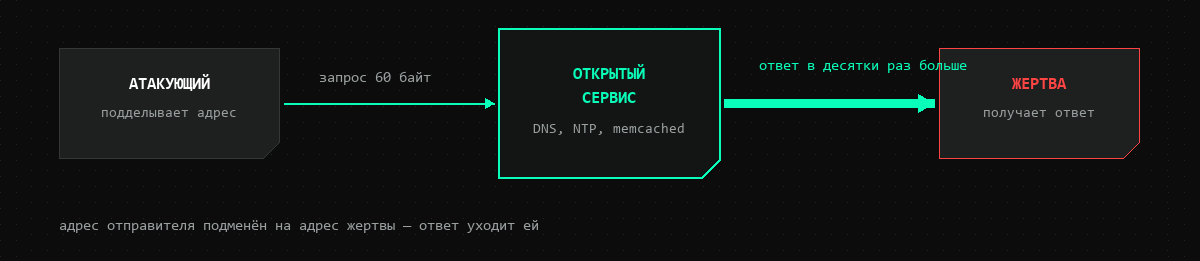
    Схема амплификации: короткий запрос с подменённым адресом отправителя вызывает большой ответ, который уходит жертве
    Атакующий тратит байты, жертва получает мегабиты

    На практике атаки часто смешанные: сначала объёмная волна, следом запросы к тяжёлым страницам. Защита от одного типа не отменяет второй.

    Зачем атакуют сайты

    Мотивов немного, и почти все они денежные или эмоциональные.

    • Конкуренция: магазин уводят в офлайн в день распродажи, сервис бронирования — в сезон.
    • Вымогательство: короткая атака, письмо с требованием выкупа и угрозой повторить.
    • Отвлечение: пока администраторы поднимают сайт, в другом месте идёт попытка взлома.
    • Идеология и месть: злоумышленник действует по принципу «эта компания мне не нравится». Это бывший сотрудник, недовольный клиент или случайный человек.
    • Проба сил: часть атак — проверка работоспособности ботнета на случайной цели.

    Поэтому под атаку попадают не только крупные компании. Сайт-визитка или блог могут оказаться мишенью без всякой причины, просто потому что попали в список целей.

    Атака на чужой ресурс — уголовное преступление. В зависимости от обстоятельств применяются статьи 272–274 УК РФ: неправомерный доступ к информации, создание и использование вредоносных программ, нарушение правил эксплуатации. Заказчик отвечает наравне с исполнителем.


    Атака или наплыв посетителей: как отличить

    Сайт лёг, и первый вопрос обычно звучит не «какой тип атаки», а «это вообще атака или нас показали по телевизору». Ошибиться дорого: от ответа зависит, звать поддержку или срочно докупать ресурсы.
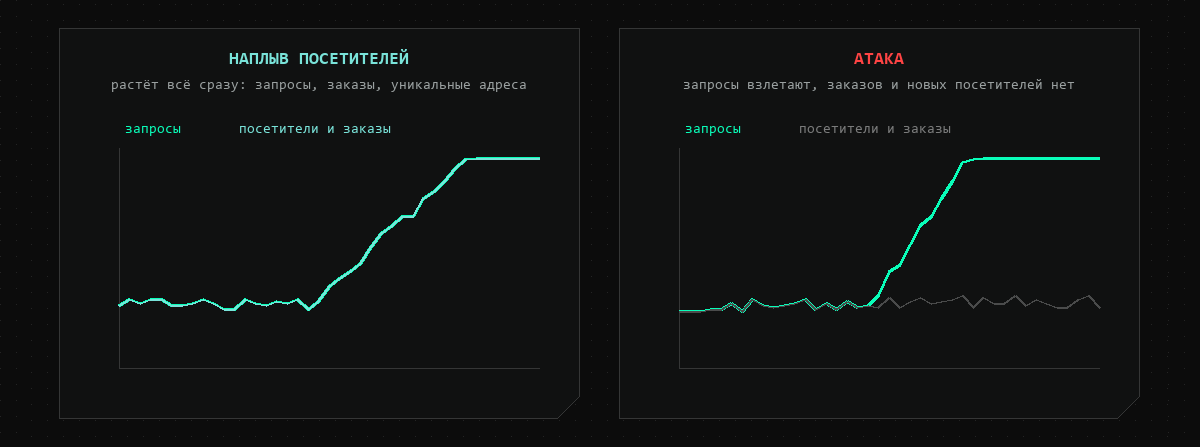
    Два графика: при наплыве посетителей растут и запросы, и заказы; при атаке растут только запросы
    При настоящем наплыве растут и запросы, и заказы. При атаке — только запросы
    Что смотреть Наплыв посетителей Атака
    Рост нагрузки плавный, за минуты резкий, за секунды
    Страницы разные, с переходами по сайту одна и та же или случайные адреса
    Счётчик посещаемости растёт вместе с нагрузкой почти не меняется
    Заказы и регистрации растут стоят на месте
    Источник переходов поиск, реклама, соцсети прямые заходы без реферера
    Коды ответов 200, редкие 5xx много 499, 502, 503

    Главный признак — расхождение между нагрузкой и полезным результатом. Счётчик посещаемости считает людей с браузером и JavaScript, боты его обычно не запускают. Если в логах сервера тысячи запросов в минуту, а в Метрике ровная линия, это не посетители.

    Коды ответов тоже подсказывают. Код 499 в логах nginx означает, что клиент отключился, не дождавшись ответа: так ведут себя и боты с коротким таймаутом, и люди, которым надоело ждать. Код 502 или 503 говорит, что сервер приложений перестал отвечать веб-серверу.

    Дальше смотрим логи. На сервере с доступом по SSH хватает двух команд: посмотреть последние записи и посчитать запросы по адресам.
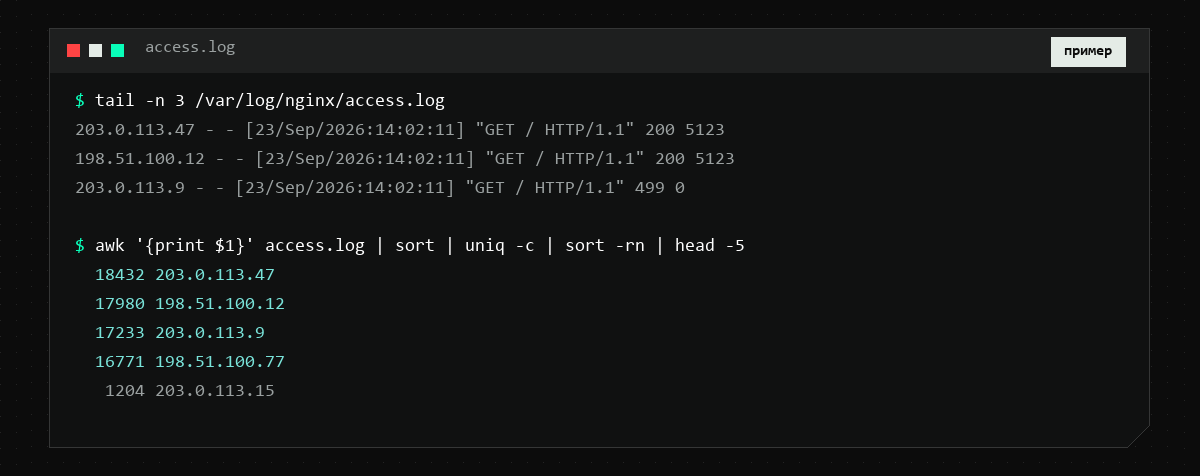
    Терминал: вывод последних записей access.log и подсчёт запросов по IP-адресам командой awk, sort и uniq
    Формат вывода команд. Значения в примере вымышленные, адреса из документационных диапазонов

    Если четыре адреса дали по восемнадцать тысяч запросов, а остальные по тысяче, дальше можно не искать. Сложнее, когда запросы размазаны по тысячам адресов и каждый прислал по десятку: это либо крупный ботнет, либо действительно люди. Решает поведение — ходят ли они по разным страницам, загружают ли картинки и стили.

    Состояние сервера добавляет деталей: средняя нагрузка, число соединений и количество полуоткрытых сессий. Эти же цифры пригодятся поддержке, когда вы будете описывать инцидент.
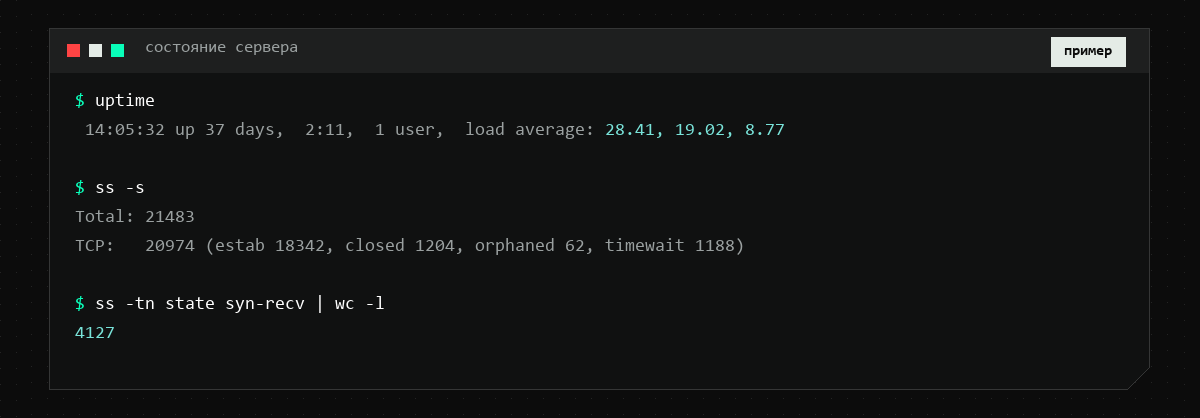
    Терминал: команды uptime и ss показывают высокую среднюю нагрузку и тысячи соединений в состоянии syn-recv
    Много соединений в состоянии syn-recv — характерный след SYN-флуда

    Что происходит с сайтом на хостинге и на VPS

    От того, где живёт сайт, зависит, что делаете вы, а что делают за вас.
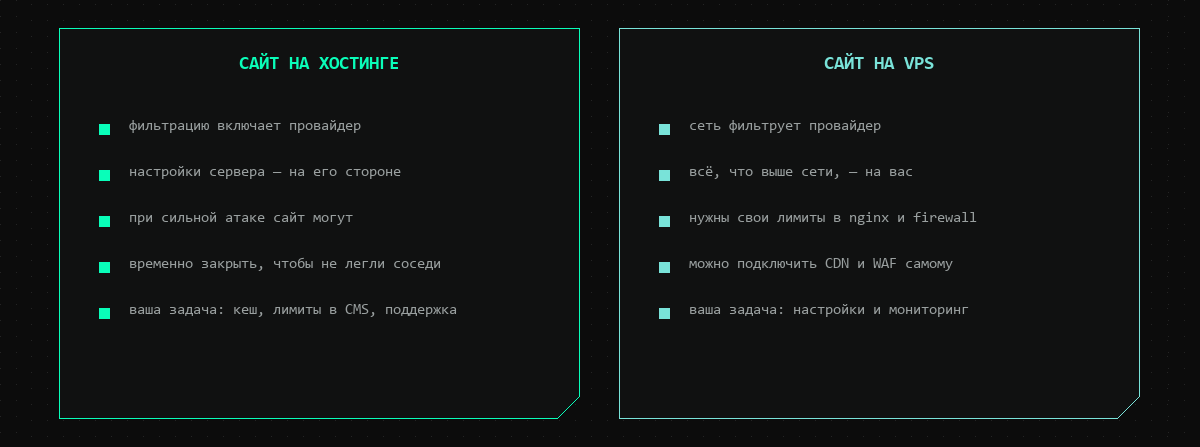
    Сравнение: на хостинге фильтрацию и настройки берёт на себя провайдер, на VPS сеть фильтрует провайдер, а настройки сервера остаются на владельце
    Граница ответственности на хостинге и на своём сервере

    На виртуальном хостинге сервером занимается провайдер: он фильтрует трафик на границе сети, держит лимиты и следит за нагрузкой. У этого есть обратная сторона. На одном сервере живут сайты многих клиентов, и если атака на ваш сайт начинает мешать соседям, провайдер может временно закрыть к нему доступ, чтобы остальные продолжали работать.

    На VPS сеть точно так же фильтрует провайдер, но всё, что выше уровня сети, ваша зона. Лимиты в nginx, правила файрвола, кеширование, подключение CDN и WAF настраиваете вы. Соседей нет, отключать вас из-за них никто не станет, но и с HTTP-флудом разбираться придётся самостоятельно.

    Что делать, если сайт уже под атакой

    Порядок действий на первый час одинаковый и для магазина, и для блога. Отличается только глубина настроек.
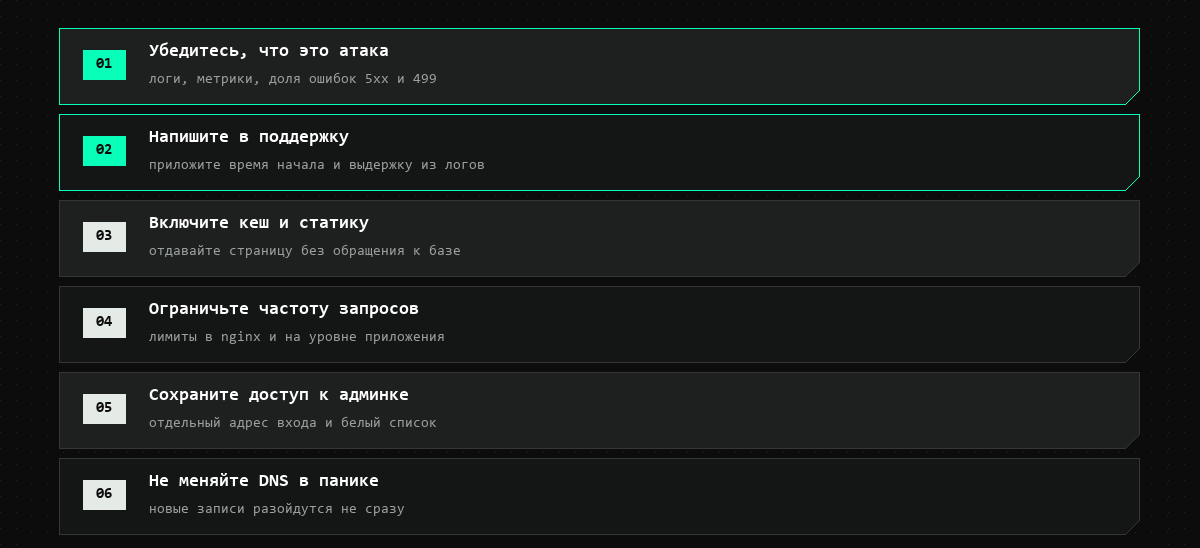
    Шесть шагов: убедиться, что это атака, написать в поддержку, включить кеш, ограничить частоту запросов, сохранить доступ к админке, не менять DNS
    Шесть шагов, с которых стоит начать
    1. Убедитесь, что это атака: логи, счётчик посещаемости, коды ответов. Две минуты проверки экономят час метаний.
    2. Напишите в поддержку. Укажите время начала, симптомы и приложите выдержку из логов: на стороне провайдера видно то, что не видно вам, и фильтрация включается там.
    3. Включите кеш. Отдавать готовую страницу дешевле, чем собирать её заново. Для сайта на CMS это самая быстрая мера: даже при потоке запросов сервер продолжает отвечать.
    4. Ограничьте частоту запросов. Лимит на число запросов с одного адреса в секунду отсекает самые грубые атаки. В nginx это limit_req, в CMS — плагины и встроенные настройки.
    5. Сохраните вход в админку: отдельный адрес входа, доступ по белому списку адресов. Если сайт перегружен, администратор всё равно должен попасть внутрь.
    6. Не меняйте DNS в панике. Новые записи расходятся по интернету не мгновенно, а атака часто идёт по адресу сервера, а не по имени домена. Помогает это редко, а сайт теряет доступность даже у тех, у кого он работал.

    Чего делать не стоит: разбираться самому, если сайт на хостинге, и отвечать на письмо с требованием выкупа. Оплата не останавливает атаку и делает вас удобной целью для повторов.

    Как защищаются от DDoS

    Защита собирается из нескольких слоёв, и каждый закрывает свой тип атак.
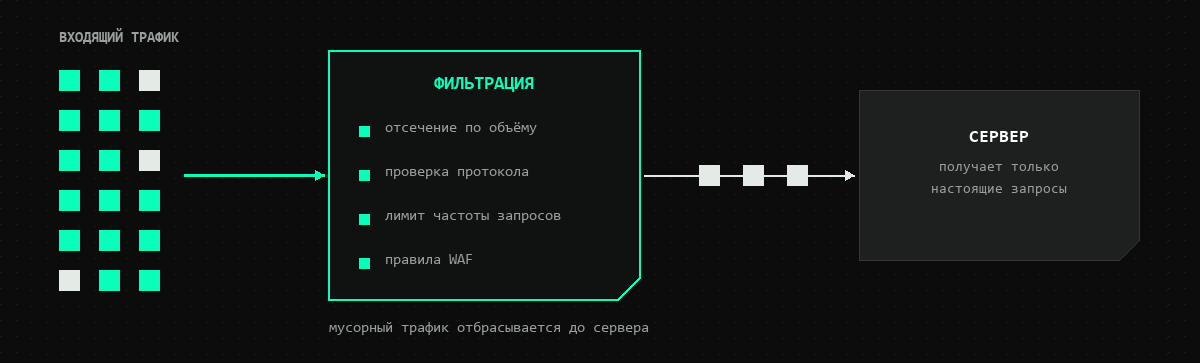
    Схема: входящий трафик проходит через фильтрацию по объёму, протоколу, частоте запросов и правилам WAF, до сервера доходят только настоящие запросы
    Мусорный трафик отбрасывается до того, как дойдёт до сервера
    • Фильтрация на границе сети: инфраструктура провайдера отбрасывает мусорный трафик до того, как он займёт канал клиента. Против объёмных атак работает только этот слой: если канал уже забит, на сервере делать нечего.
    • Анализ протоколов: отсев полуоткрытых соединений и пакетов, не похожих на настоящие. Закрывает SYN-флуд и его родственников.
    • Ограничение частоты запросов: один адрес не должен запрашивать страницу сто раз в секунду. Настраивается на сервере и стоит недорого.
    • WAF: правила на уровне приложения отличают запрос человека от запроса скрипта по заголовкам, порядку действий и поведению.
    • Кеш и CDN: статику раздаёт сеть доставки, к серверу доходит малая часть запросов. Помогает и в обычные дни, страницы открываются быстрее.

    Ни один слой не работает в одиночку. CDN не спасёт от атаки на форму входа, а лимит запросов — от гигабитного флуда в канал.

    Что уже включено в тарифы ZION

    Защита от DDoS входит в стоимость всех тарифов, отдельной услугой её покупать не нужно. Фильтрация работает на границе сети, то есть закрывает тот слой, который владелец сайта закрыть не может.

    WAF тоже включён без доплаты: правила на уровне приложения отсекают запросы, которые прошли сетевой фильтр, но не похожи на действия человека.

    Поддержка отвечает круглосуточно, серверы стоят в российских городах, заявленный аптайм — 99,9 %. Если сайт начал вести себя странно, а вы не уверены, атака это или нагрузка, напишите в поддержку: со стороны провайдера видно, что происходит с трафиком до сервера.

    Посмотреть тарифы можно на главной странице.

    Чего защита не умеет

    Абсолютной защиты не существует. Любая фильтрация — компромисс между строгостью и удобством. Чем жёстче правила, тем выше шанс, что под них попадёт живой посетитель с мобильного интернета или корпоративного адреса.

    Хуже всего видны умные атаки на приложение. Если бот ходит по сайту как человек, с браузерными заголовками, паузами и загрузкой картинок, отличить его от посетителя сложно и фильтру, и вам. Тут выручают лимиты на тяжёлые операции: поиск, выгрузки, отправку форм.

    Ошибки сайта фильтр не исправит. Страница, которая при каждом открытии делает полсотни запросов к базе, ляжет и без атаки: достаточно попасть в рассылку или подборку.

    Резервные копии защита тоже не отменяет. DDoS данные не портит, но простой часто совпадает с другими проблемами, а восстанавливаться проще с рабочей копией.

    Чек-лист: подготовиться заранее

    Всё это делается за один спокойный вечер и сильно облегчает неспокойный.
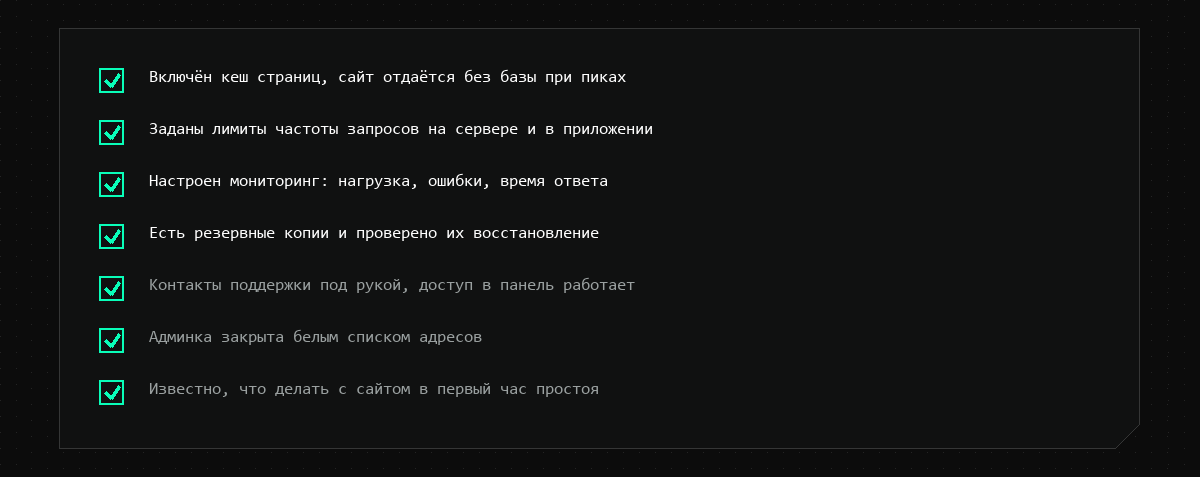
    Чек-лист подготовки: кеш, лимиты запросов, мониторинг, резервные копии, контакты поддержки, белый список для админки, план на час простоя
    Семь пунктов, которые стоит закрыть до первой атаки

    Про мониторинг стоит сказать отдельно. Уведомление о росте времени ответа приходит раньше, чем сообщение от клиента «у вас сайт не работает», и этих десяти минут обычно хватает, чтобы включить кеш и написать в поддержку.

    План держите записанным: кто что делает в первый час простоя, где лежат доступы, как связаться с провайдером. Во время атаки собирать эти сведения некогда.

    Частые вопросы

    Что происходит с сайтом при DDoS-атаке?

    Сайт замедляется, а затем перестаёт отвечать: браузер долго ждёт и показывает ошибку. Данные при этом остаются целыми, недоступен только сам сайт.

    Сколько длится DDoS-атака?

    От нескольких минут до нескольких суток. Короткие атаки чаще всего проба сил или попытка вымогательства, длинные — целенаправленная работа против конкретной компании.

    Можно ли узнать, кто атакует?

    Адреса в логах принадлежат заражённым устройствам, а не организатору. Установить заказчика — задача правоохранительных органов, для этого нужно заявление и сохранённые логи.

    Что будет с сайтом на обычном хостинге?

    Сетевую часть атаки отражает провайдер. Если нагрузка начинает мешать другим сайтам на сервере, доступ к вашему могут временно ограничить, поэтому при первых признаках стоит написать в поддержку.

    Спасёт ли CDN от DDoS?

    Частично. CDN хорошо закрывает статику и снимает часть нагрузки, но запросы к динамическим страницам — поиску, корзине, форме входа — всё равно доходят до сервера.

    Помогает ли смена IP-адреса?

    Редко. Если атака идёт по доменному имени, новый адрес найдут за минуты, а посетители в это время останутся без сайта из-за кеширования DNS.

    Законна ли DDoS-атака?

    Нет. Это уголовное преступление, применяются статьи 272–274 УК РФ. Заказ такой атаки наказуем так же, как её проведение.

    Чем DDoS отличается от взлома?

    Взлом — это проникновение внутрь: кража данных, подмена файлов, доступ к админке. DDoS в систему не проникает, он лишает сайт возможности отвечать.

    Нужна ли защита маленькому сайту?

    Базовая — да. Часть атак идёт по случайным целям, и небольшой сайт с одним сервером выходит из строя быстрее крупного. Кеш, лимиты запросов и фильтрация на стороне провайдера закрывают типичные случаи.

    Как понять, что атака закончилась?

    Нагрузка и число соединений возвращаются к обычным, в логах пропадают повторяющиеся запросы, а счётчик посещаемости снова совпадает с числом запросов к сайту.
  • SSH: что это и как подключиться к серверу по паролю или ключу

    SSH: что это и как подключиться к серверу по паролю или ключу

    SSH — это протокол для защищённого удалённого доступа к серверу. Вы открываете терминал на своём компьютере, вводите одну команду и управляете сервером так, будто сидите перед ним, а всё, что передаётся по сети, зашифровано.

    Ниже — как работает SSH, как подключиться к серверу из Windows, macOS и Linux, как настроить вход по ключу и что делать, если соединение не устанавливается.

    SSH: что это простыми словами

    SSH (Secure Shell, «защищённая оболочка») — сетевой протокол, который позволяет безопасно управлять другим компьютером через интернет. Чаще всего этим компьютером оказывается сервер: VPS, выделенный сервер или хостинг с SSH-доступом.

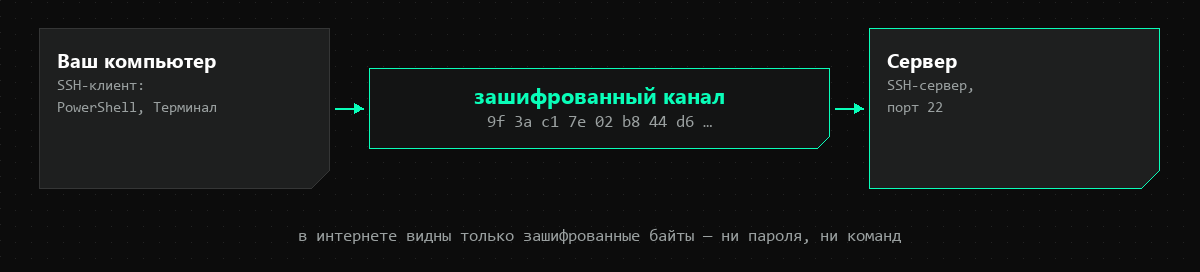
    Работает это так: на вашем компьютере запускается SSH-клиент, на сервере — SSH-сервер. Клиент устанавливает с сервером зашифрованное соединение, вы вводите команды, сервер их выполняет и возвращает результат. Перехватить пароль или содержимое сессии по дороге нельзя.

    SSH появился в 1995 году как замена Telnet, который передавал всё, включая пароли, открытым текстом. Сегодня используется вторая версия протокола, SSH-2, а самая распространённая реализация — бесплатный OpenSSH. Она встроена в Linux, macOS и современные версии Windows.

    Для чего нужен SSH-доступ:

    • управлять сервером из командной строки: устанавливать программы, править настройки, перезапускать службы;
    • передавать файлы на сервер и обратно;
    • безопасно подключаться к базе данных или внутреннему сервису через туннель;
    • автоматически выкладывать код: системы деплоя работают поверх SSH.

    Как работает SSH: шифрование и проверка подлинности

    Всё, что идёт между клиентом и сервером, зашифровано

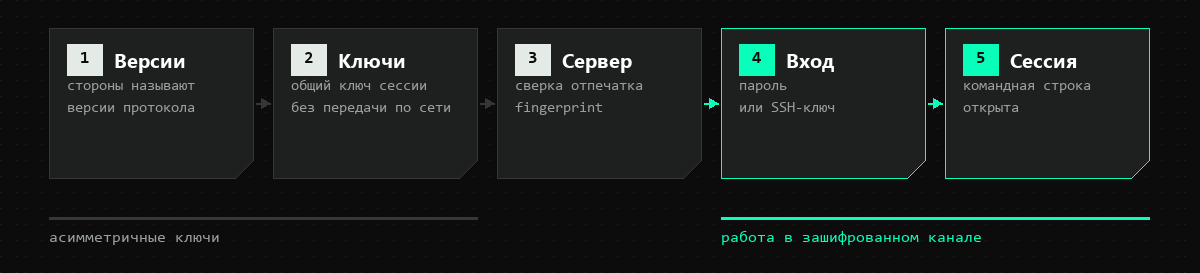
    SSH решает две задачи сразу: шифрует трафик и проверяет, что обе стороны — те, за кого себя выдают. Для этого соединение проходит несколько этапов.

    Что происходит за доли секунды после ввода команды
    1. Обмен версиями. Клиент подключается к порту 22 сервера, и стороны сообщают, какие версии протокола поддерживают.
    2. Обмен ключами. По алгоритму Диффи — Хеллмана стороны вырабатывают общий секретный ключ сессии, не передавая его по сети. Дальше весь трафик шифруется симметричным алгоритмом, например AES или ChaCha20.
    3. Проверка сервера. Сервер предъявляет свой ключ, и клиент сверяет его отпечаток — fingerprint — с сохранённым. Так вы узнаёте, что подключились к своему серверу, а не к подставному.
    4. Аутентификация пользователя. Вы подтверждаете, что имеете право войти: паролем или SSH-ключом.
    5. Сессия. Открывается командная строка, и можно работать.

    Асимметричная криптография с парой ключей используется при проверке подлинности, а сами данные шифруются быстрым симметричным ключом сессии. Поэтому SSH одновременно надёжен и не тормозит.

    SSH, Telnet и FTP: чем отличаются

    Все три протокола дают доступ к удалённому компьютеру, но защищает данные только SSH.

    ПараметрSSHTelnetFTP
    Назначениеуправление сервером, файлы, туннелиуправление серверомпередача файлов
    Шифрованиевсё соединениенетнет, логин и пароль идут открытым текстом
    Порт по умолчанию222321
    Вход по ключуданетнет
    Использовать сегоднядатолько в изолированных сетяхлучше заменить на SFTP

    SFTP — это не FTP с шифрованием, а отдельный протокол передачи файлов, работающий внутри SSH. Если на сервере есть SSH, SFTP обычно уже доступен.

    Что нужно для подключения к серверу

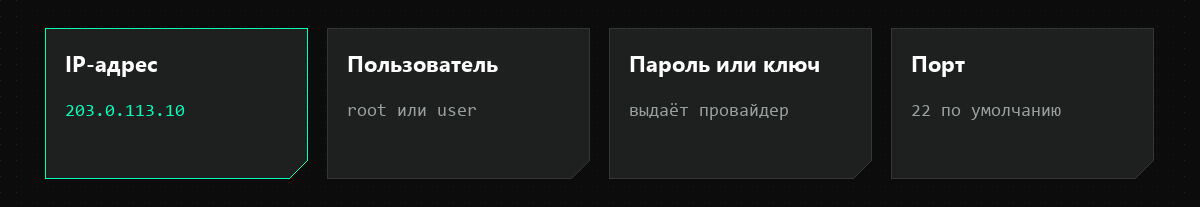
    Эти данные провайдер присылает после создания сервера

    Для подключения нужны четыре вещи:

    • IP-адрес сервера или доменное имя, которое на него указывает;
    • имя пользователя — на новом сервере обычно root;
    • пароль или SSH-ключ для входа;
    • порт — по умолчанию 22, указывать его нужно, только если его сменили.

    Всё это провайдер выдаёт после создания сервера. SSH-клиент уже есть в любой современной системе, устанавливать ничего не нужно. Если сервера у вас пока нет, VPS на ZION HOSTING запускается за 15 минут и сразу доступен по SSH.


    Как подключиться по SSH из Windows: PowerShell и PuTTY

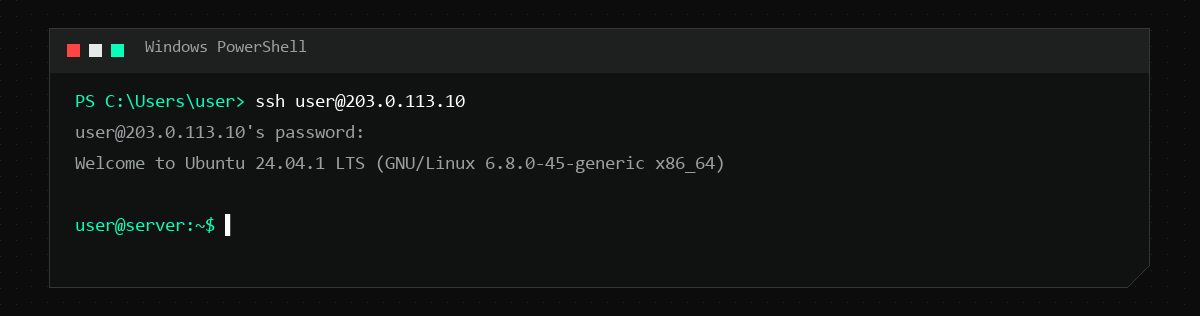
    В Windows 10 и 11 клиент OpenSSH встроен в систему. Откройте PowerShell или «Терминал» и введите:

    ssh user@203.0.113.10

    Здесь user — имя пользователя, а 203.0.113.10 — IP-адрес сервера. Если порт не стандартный, добавьте ключ -p:

    ssh -p 2222 user@203.0.113.10
    При вводе пароля символы не отображаются — так и задумано

    Система спросит пароль. При вводе на экране ничего не появляется, даже звёздочек: это защита от подглядывания, а не зависание. Введите пароль и нажмите Enter.

    PuTTY — отдельная бесплатная программа для подключения по SSH, популярная со времён, когда в Windows не было встроенного клиента. В поле Host Name укажите IP-адрес, в поле Port — 22, выберите тип соединения SSH и нажмите Open. Логин и пароль программа спросит в открывшемся окне.

    СистемаЧем подключатьсяУстановка
    Windows 10, 11PowerShell, «Терминал»не нужна
    Windows, любая версияPuTTYскачать с сайта программы
    macOSприложение «Терминал»не нужна
    Linuxлюбой терминалобычно не нужна

    Подключение из macOS и Linux

    В macOS откройте приложение «Терминал», в Linux — любой эмулятор терминала. Команда та же, что и в Windows:

    ssh user@203.0.113.10

    Клиент OpenSSH предустановлен в macOS и почти во всех дистрибутивах Linux. Если в минимальной сборке Ubuntu или Debian его нет, установите пакет:

    sudo apt install openssh-client

    Всё остальное — пароль, ключи, файл настроек — в macOS и Linux работает одинаково, и примеры ниже подходят для обеих систем.

    Первое подключение: что значит запрос про fingerprint

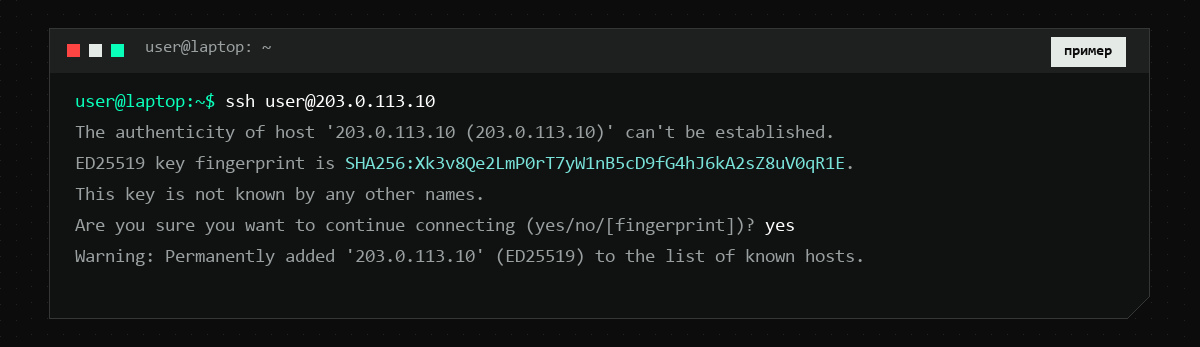
    Такой вопрос появляется один раз — при первом подключении к серверу

    При первом подключении к новому серверу клиент сообщает, что не знает его, показывает отпечаток ключа и спрашивает, продолжать ли. Это нормально: клиент ещё не видел этот сервер и не может убедиться, что он настоящий.

    Если сервер ваш и только что создан, введите yes. Клиент запомнит отпечаток в файле ~/.ssh/known_hosts и больше спрашивать не будет.

    Настоящий повод насторожиться — сообщение REMOTE HOST IDENTIFICATION HAS CHANGED при подключении к уже знакомому серверу. Оно означает, что ключ сервера изменился. Обычно причина безобидна: вы переустановили систему. Но так же выглядит и попытка подмены. Если вы точно знаете, что сервер переустанавливали, удалите старую запись и подключитесь заново:

    ssh-keygen -R 203.0.113.10

    Вход по SSH-ключу: как создать ключ и добавить его на сервер

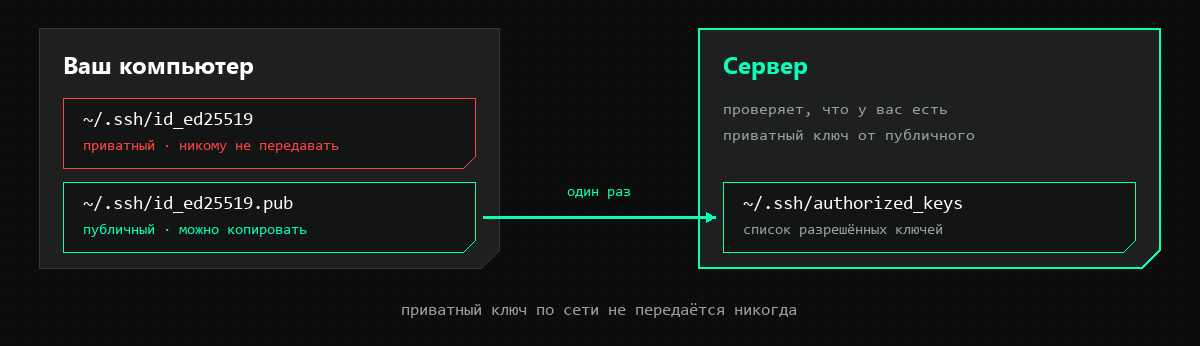
    Приватный ключ никогда не покидает ваш компьютер

    SSH-ключ — это пара файлов. Приватный ключ хранится только у вас, публичный кладётся на сервер. При входе сервер проверяет, что у вас есть приватный ключ от этого публичного, но сам приватный ключ по сети не передаётся. Подобрать его невозможно, в отличие от пароля.

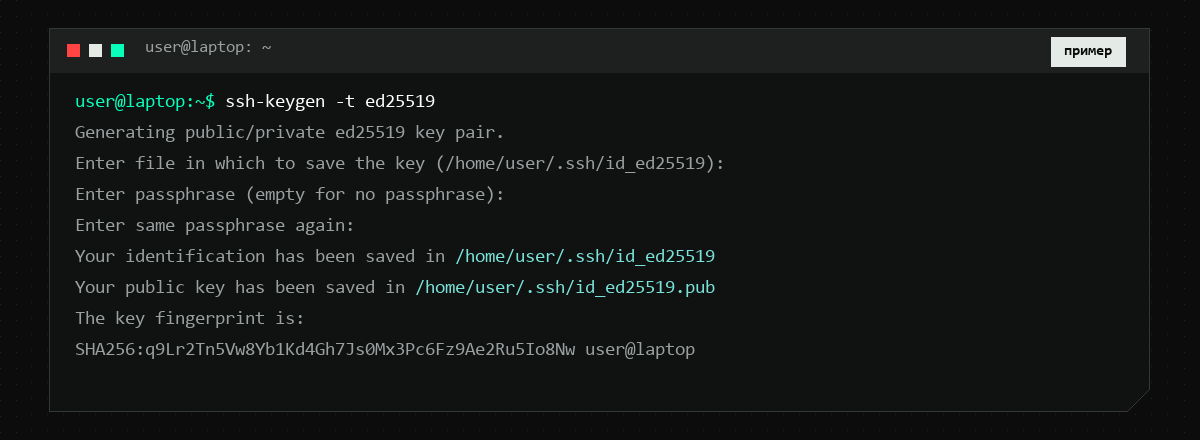
    Шаг 1. Создайте ключ. Команда одинакова для Windows, macOS и Linux:

    ssh-keygen -t ed25519
    Путь к файлу можно оставить по умолчанию, нажав Enter

    Программа предложит путь к файлу — нажмите Enter — и попросит парольную фразу. Её стоит задать: тогда украденный файл ключа без фразы бесполезен. В папке .ssh появятся два файла: id_ed25519 — приватный ключ и id_ed25519.pub — публичный.

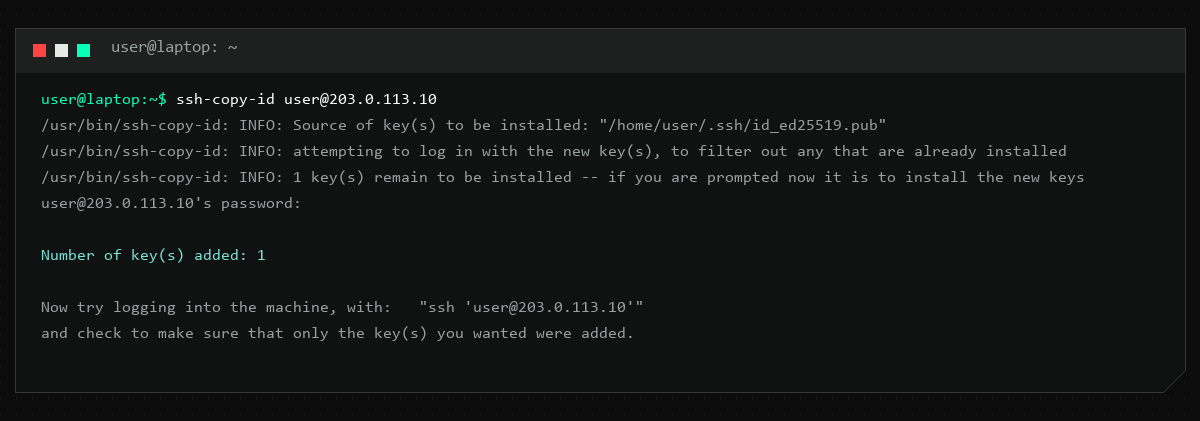
    Шаг 2. Добавьте публичный ключ на сервер. В macOS и Linux это делает одна команда:

    ssh-copy-id user@203.0.113.10
    Последний раз пароль вводится здесь

    В Windows команды ssh-copy-id нет, её заменяет такая строка в PowerShell:

    type $env:USERPROFILE\.ssh\id_ed25519.pub | ssh user@203.0.113.10 "mkdir -p ~/.ssh && cat >> ~/.ssh/authorized_keys"

    Публичный ключ попадает в файл ~/.ssh/authorized_keys на сервере. Теперь команда ssh user@203.0.113.10 пустит вас без пароля.

    ПараметрПарольSSH-ключ
    Можно подобратьда, переборомпрактически нет
    Что передаётся при входесам пароль, в зашифрованном каналетолько доказательство владения ключом
    Удобствовводить каждый развход одной командой
    Если укралисменить парольудалить ключ из authorized_keys
    Боты круглосуточно перебирают пароли на порту 22

    Основные команды после входа на сервер

    После входа вы оказываетесь в командной строке Linux. Вот команды, которые нужны в первый же день:

    КомандаЧто делает
    pwdпоказывает, в какой папке вы находитесь
    ls -laсписок файлов, включая скрытые
    cd /var/wwwпереход в папку
    nano файлоткрывает файл в простом текстовом редакторе
    sudo apt update && sudo apt upgradeобновляет систему в Ubuntu и Debian
    df -hсколько места осталось на диске
    free -hсколько свободной памяти
    topкакие процессы нагружают сервер
    sudo systemctl restart nginxперезапускает службу
    exitзавершает SSH-сессию

    sudo перед командой выполняет её с правами администратора. Работать постоянно под root не стоит: одна ошибка в команде — и можно удалить систему.

    Передача файлов: SCP и SFTP

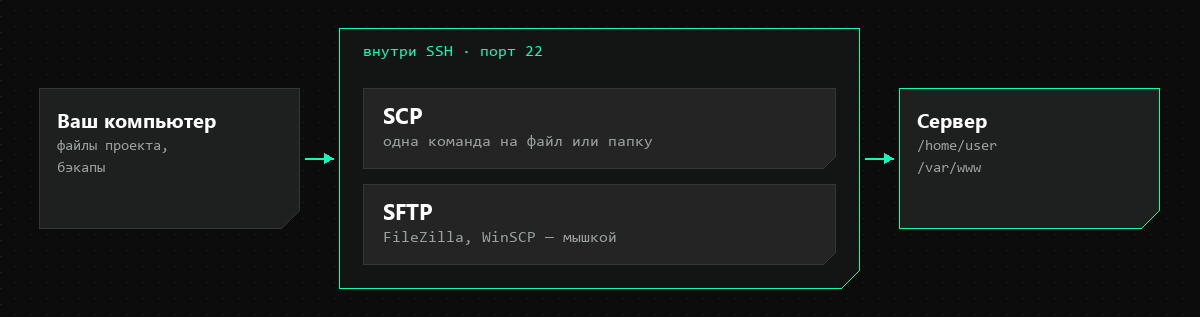
    Оба способа работают поверх того же SSH-соединения

    По SSH можно не только вводить команды, но и передавать файлы. Отдельный сервис для этого поднимать не нужно.

    SCP копирует файлы одной командой. Отправить файл на сервер:

    scp backup.zip user@203.0.113.10:/home/user/

    Скачать файл с сервера в текущую папку:

    scp user@203.0.113.10:/home/user/backup.zip .

    Для папки добавьте ключ -r.

    SFTP удобнее для работы со многими файлами. Его поддерживают графические клиенты FileZilla и WinSCP: в настройках подключения выберите протокол SFTP, укажите IP-адрес, порт 22, логин и пароль или ключ. Файлы перетаскиваются мышкой, как в обычном проводнике.

    Файл ~/.ssh/config: подключение одной короткой командой

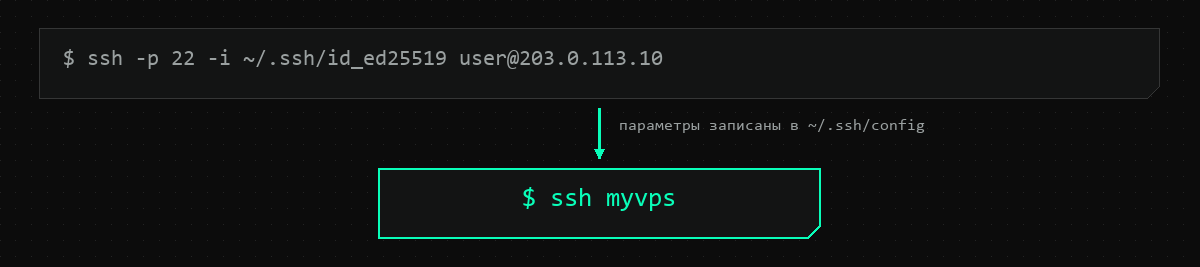
    Параметры сервера записываются один раз

    Когда серверов несколько, помнить IP-адреса, порты и ключи неудобно. Запишите их в файл ~/.ssh/config на своём компьютере:

    Host myvps
        HostName 203.0.113.10
        User user
        Port 22
        IdentityFile ~/.ssh/id_ed25519

    Теперь вместо длинной команды достаточно написать ssh myvps. Имя myvps работает и в scp, и в графических клиентах, которые читают этот файл. В Windows он лежит в папке .ssh внутри профиля пользователя.

    Как установить и настроить SSH-сервер

    На VPS SSH-сервер обычно уже установлен и запущен — иначе вы не смогли бы подключиться. Установка нужна на домашнем компьютере, в виртуальной машине или в минимальной сборке системы. В Ubuntu и Debian:

    sudo apt install openssh-server
    sudo systemctl enable --now ssh

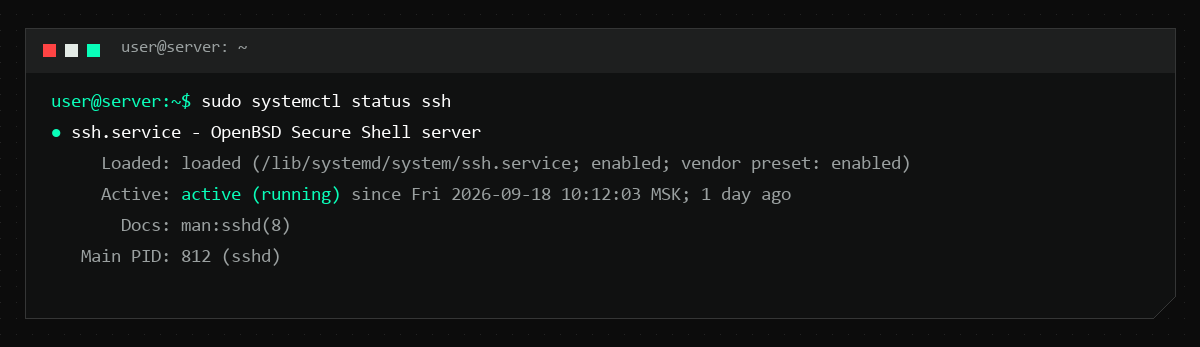
    Проверить, что служба работает:

    sudo systemctl status ssh
    Строка active (running) — служба работает

    В AlmaLinux, Rocky Linux и CentOS служба называется sshd. Настройки сервера лежат в файле /etc/ssh/sshd_config. После изменений служба перезапускается командой sudo systemctl restart ssh. В Ubuntu 22.10 и новее, если вы меняли порт, дополнительно выполните sudo systemctl daemon-reload и sudo systemctl restart ssh.socket.

    Безопасность: как закрыть сервер от подбора пароля

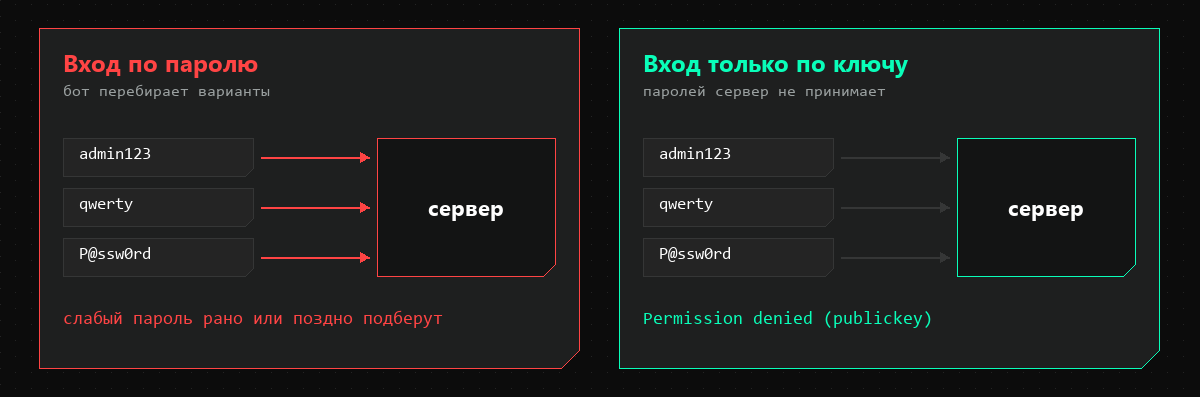
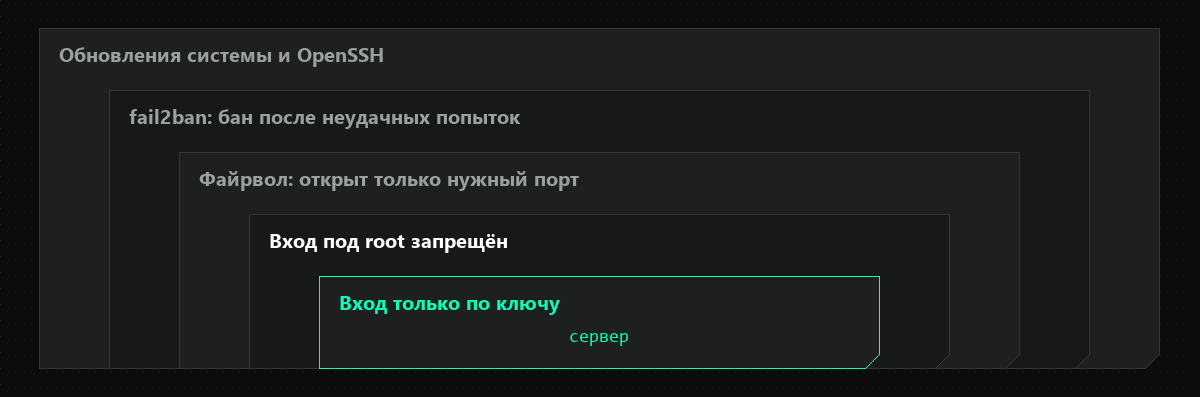
    Каждый слой отсекает свою часть атак

    Как только у сервера появляется публичный IP-адрес, на порт 22 начинают стучаться боты и перебирать пароли. Посмотреть неудачные попытки входа можно так:

    sudo grep "Failed password" /var/log/auth.log | tail

    Если строк сотни, это нормально для интернета, но пароль в такой ситуации — слабое место. Минимальная защита:

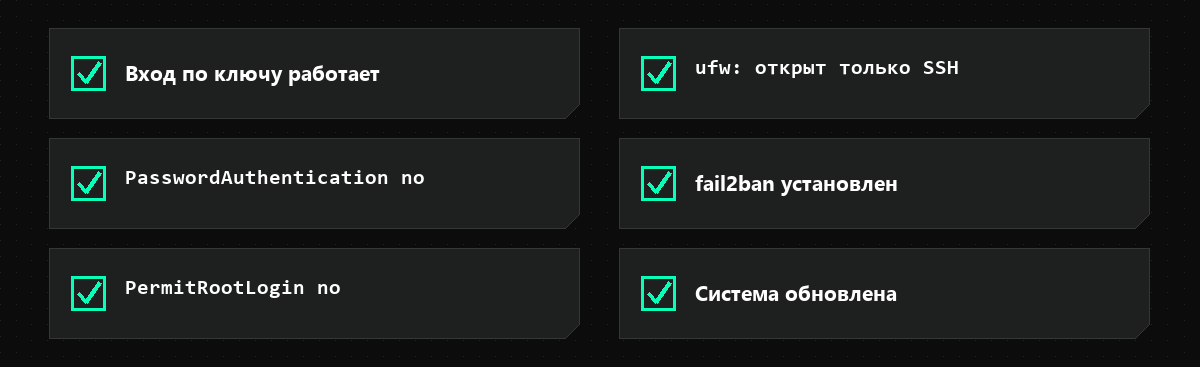
    1. Войдите по ключу и убедитесь, что это работает.
    2. Отключите вход по паролю: в /etc/ssh/sshd_config задайте PasswordAuthentication no.
    3. Запретите вход под root: PermitRootLogin no, работайте под обычным пользователем с sudo.
    4. Включите файрвол и откройте только нужные порты: sudo ufw allow OpenSSH, затем sudo ufw enable.
    5. Поставьте fail2ban — он блокирует IP-адреса после нескольких неудачных попыток входа.
    6. Обновляйте систему, в том числе сам OpenSSH.

    Важно: не закрывайте текущую сессию, пока не проверите новые настройки во втором окне терминала. Если ошибиться в конфигурации и выйти, можно потерять доступ к серверу.

    Шесть настроек, которые стоит сделать в первый день

    Частые ошибки при подключении и как их исправить

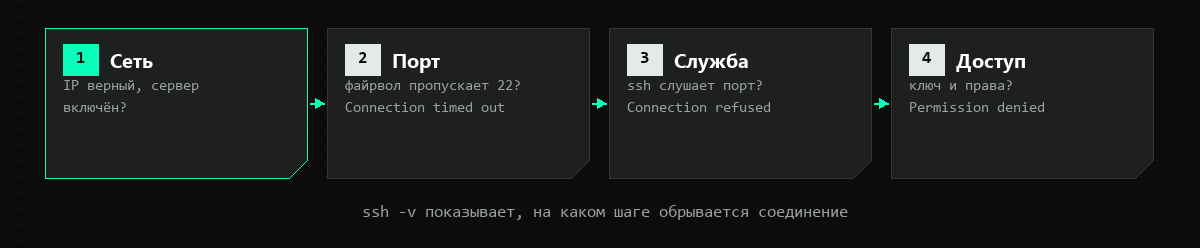
    Самый быстрый способ понять, на каком шаге всё ломается, — подробный режим:

    ssh -v user@203.0.113.10

    Клиент покажет каждый этап соединения, и станет видно, где оно обрывается.

    СообщениеПричинаЧто делать
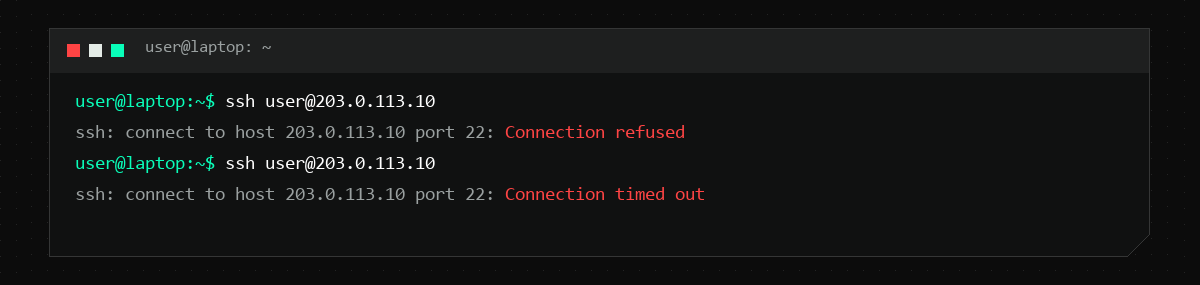
    Connection timed outсервер не отвечает: неверный IP, сервер выключен или порт закрыт файрволомпроверить IP и что сервер запущен, открыть порт
    Connection refusedсервер отвечает, но на этом порту никто не слушаетпроверить, запущена ли служба ssh и какой порт в настройках
    Permission denied, please try againневерный пароль или имя пользователяпроверить раскладку, Caps Lock и логин
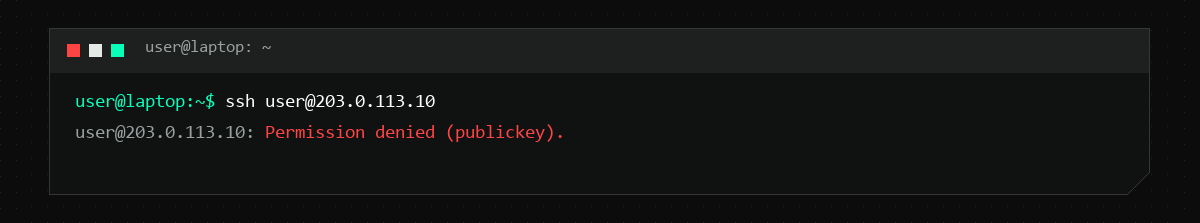
    Permission denied (publickey)сервер принимает только ключи, а вашего ключа нет в authorized_keysдобавить ключ, проверить права: 700 на папку .ssh, 600 на файл
    REMOTE HOST IDENTIFICATION HAS CHANGEDизменился ключ сервераесли сервер переустанавливали — ssh-keygen -R и адрес
    Could not resolve hostnameопечатка в адресе или домен не указывает на серверпроверить адрес и DNS-записи
    Сервер не нашёл подходящего ключа
    Две разные ошибки: сервер отказал или не ответил вовсе
    Проверяйте по порядку, от сети к правам доступа

    SSH-туннели: зачем они нужны

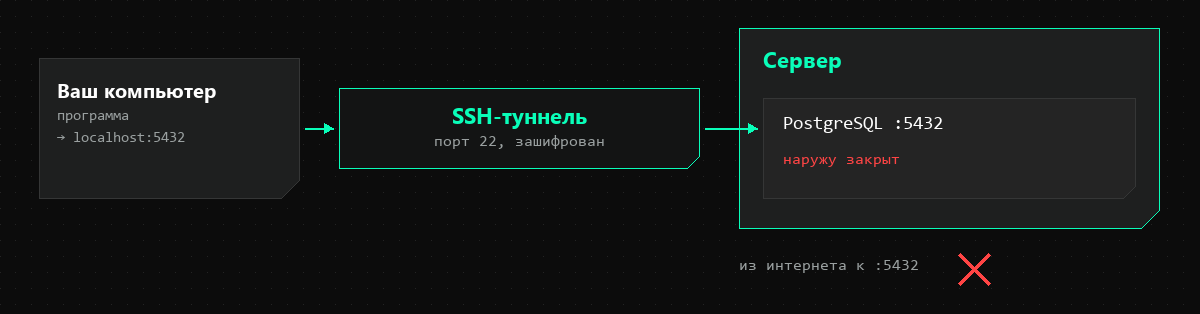
    База данных закрыта снаружи, но доступна вам через туннель

    SSH умеет пробрасывать порты. Допустим, на сервере работает PostgreSQL, и наружу его открывать нельзя. Команда создаёт туннель:

    ssh -L 5432:localhost:5432 user@203.0.113.10

    Пока сессия открыта, программа на вашем компьютере подключается к localhost:5432, а попадает в базу на сервере. Трафик идёт внутри зашифрованного SSH-соединения, и порт базы остаётся закрытым для всего интернета.

    Частые вопросы

    Какой порт использует SSH?

    По умолчанию порт 22. Если его сменили, порт указывают ключом -p.

    Чем SSH отличается от SSL?

    SSL, а точнее TLS, шифрует трафик между браузером и сайтом, то есть HTTPS. SSH нужен для управления сервером и передачи файлов.

    Можно ли подключиться по SSH к виртуальному хостингу?

    Зависит от провайдера: многие дают SSH и на хостинге, но с ограниченными правами. Полный доступ даёт VPS или выделенный сервер.

    Что делать, если потерян приватный ключ?

    Создать новую пару, войти другим способом — паролем или через веб-консоль провайдера — и заменить ключ в authorized_keys.

    Безопасно ли входить по паролю?

    Сам пароль передаётся по зашифрованному каналу, но его можно подобрать. Для сервера в интернете надёжнее вход по ключу с отключённым входом по паролю.

    Как выйти из SSH-сессии?

    Командой exit или сочетанием клавиш Ctrl+D.

    Как подключиться с Windows без установки программ?

    Клиент OpenSSH встроен в Windows 10 и 11: откройте PowerShell и введите ssh user@IP-адрес.

    Нужен ли SSH на Windows-сервере?

    Обычно им управляют через удалённый рабочий стол, но с Windows Server 2019 можно включить встроенный сервер OpenSSH.

    Коротко о главном

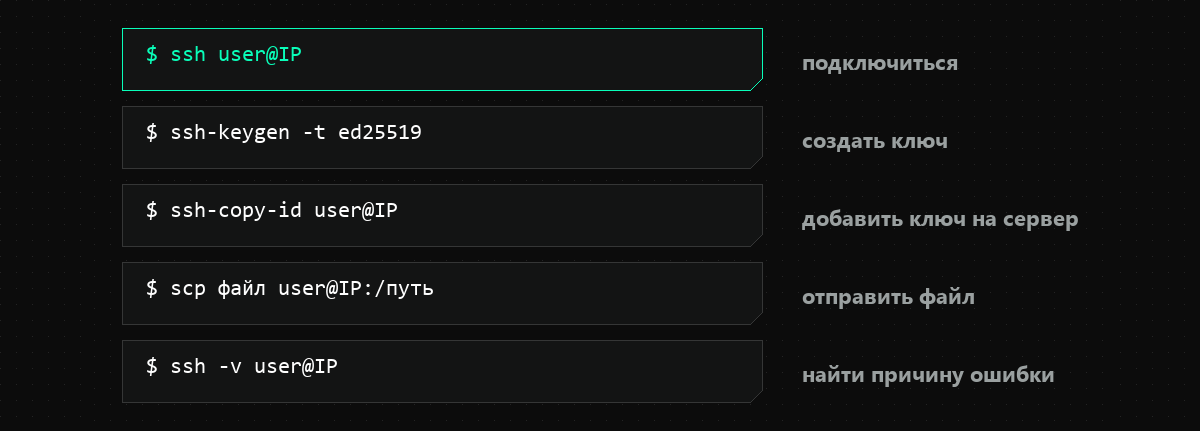
    Пять команд, которых хватает для большинства задач
    • SSH — защищённый протокол удалённого доступа: команды, файлы и туннели по зашифрованному каналу.
    • Клиент уже есть в Windows 10 и 11, macOS и Linux: подключение — одна команда ssh user@IP.
    • Вход по ключу надёжнее пароля; настроив его, отключите вход по паролю.
    • Причину ошибок ищите по порядку: сеть, порт, служба, права.

    Сервер с полным SSH-доступом — на странице тарифов ZION HOSTING. Подробнее о серверах — в статьях что такое VPS и про хостинг.

  • Что такое VPS-сервер: как устроен, кому нужен и сколько стоит

    Что такое VPS-сервер: как устроен, кому нужен и сколько стоит

    VPS — это виртуальный сервер: изолированная часть мощного физического сервера в дата-центре, которая работает как отдельный компьютер со своей операционной системой, ресурсами и правами администратора. Вы получаете почти всё, что даёт собственный сервер, но платите только за свою долю.

    Ниже — как устроен VPS, чем он отличается от VDS, хостинга, выделенного и облачного сервера, для каких задач подходит, какие ресурсы выбрать и сколько это стоит.

    Что такое VPS простыми словами

    VPS (Virtual Private Server) — виртуальный частный сервер. Провайдер берёт один большой физический сервер и с помощью виртуализации делит его на несколько независимых машин. Каждая получает свою часть процессора, оперативной памяти и диска, свою операционную систему и свой IP-адрес.

    Для вас такая машина выглядит как обычный сервер. Вы подключаетесь к нему по SSH или удалённому рабочему столу, ставите нужные программы, настраиваете что угодно — вплоть до ядра системы. Соседи по физическому серверу не видят ваших файлов и не могут влезть в ваши настройки.

    Удобная аналогия — квартира в многоквартирном доме. Дом общий, фундамент и коммуникации общие, но квартира ваша: свой ключ, своя планировка, свои правила. Виртуальный хостинг в этой аналогии — комната в общежитии, а выделенный сервер — отдельный дом.

    Синонимы, которые встречаются в объявлениях провайдеров: VDS, виртуальный сервер, виртуальный выделенный сервер, VPS-хостинг. В большинстве случаев речь об одном и том же.

    Как устроен VPS: один физический сервер — много виртуальных

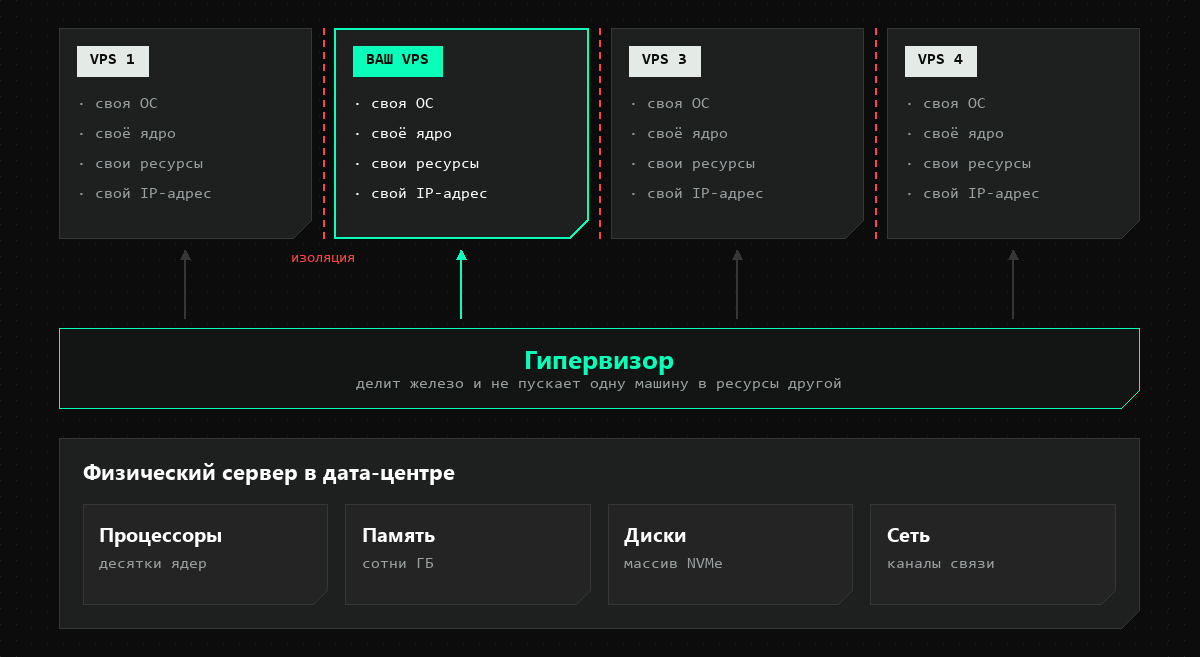
    Гипервизор делит ресурсы физического сервера между виртуальными машинами

    В основе VPS три слоя.

    1. Физический сервер. Реальное железо в стойке дата-центра: многоядерные процессоры, сотни гигабайт памяти, массив быстрых дисков, сетевые карты.
    2. Гипервизор. Программный слой, который управляет железом и нарезает его на части. Он решает, сколько процессорного времени, памяти и места на диске получит каждая виртуальная машина.
    3. Виртуальные машины. Те самые VPS. Каждая запускает свою операционную систему и считает, что работает на отдельном компьютере.

    Ключевое слово — изоляция. Если у соседа упал сайт, закончилась память или его взломали, на ваш сервер это не повлияет: гипервизор не пускает одну машину в ресурсы другой. Именно этим VPS отличается от виртуального хостинга, где сотни сайтов живут в одной системе и делят её на всех.

    Вторая важная деталь — ресурсы виртуальной машины не привязаны намертво к железу. Провайдер может добавить вам ядер или памяти за несколько минут, перенести машину на другой физический сервер при поломке, сделать снимок диска перед рискованным обновлением. С обычным железным сервером каждое такое действие требует выезда инженера в дата-центр.

    VPS и VDS: есть ли разница

    Технически сегодня — нет. VPS и VDS называют одну и ту же услугу: виртуальный сервер с гарантированными ресурсами и правами администратора. Выбирать провайдера по букве в названии бессмысленно.

    Разница была исторической. Когда рынок только появлялся, часть провайдеров называла VPS серверы на контейнерной виртуализации OpenVZ, а VDS — на полной, например KVM. Отсюда и расшифровки:

    VPSVDS
    РасшифровкаVirtual Private ServerVirtual Dedicated Server
    Дословновиртуальный частный сервервиртуальный выделенный сервер
    Историческичаще контейнеры OpenVZчаще полная виртуализация
    Сегоднясинонимы — смотрите на тип виртуализации, а не на название

    Если хотите понять, что именно продаёт провайдер, спрашивайте не «VPS или VDS», а «какая виртуализация». Это и есть настоящее различие, о нём следующий раздел.

    Типы виртуализации: KVM, OpenVZ, Hyper-V

    Тип виртуализации определяет, насколько ваш сервер действительно отдельный: можно ли поставить свою систему, менять ядро, запускать Windows.

    ПараметрKVMOpenVZHyper-V
    Принципполная аппаратная виртуализацияконтейнеры на общем ядреполная виртуализация от Microsoft
    Своё ядро ОСданет, общее с физическим серверомда
    Windowsможнонельзяможно
    Изоляциявысокаянижевысокая
    Типичное применениеуниверсальнодешёвые Linux-серверыWindows-инфраструктура

    KVM (Kernel-based Virtual Machine) встроен в ядро Linux и использует аппаратную поддержку виртуализации в процессорах Intel и AMD. Каждая машина получает собственное ядро, поэтому на неё можно поставить любую совместимую систему — от Ubuntu до Windows Server. Сегодня это стандарт рынка.

    OpenVZ работает иначе: все контейнеры используют одно ядро Linux физического сервера. Это экономно, но Windows не поставить, модули ядра не загрузить, а изоляция слабее.

    ZION HOSTING работает на KVM. Поэтому на его серверах доступны почти все популярные ОС, включая Windows. Узнать тип виртуализации на уже работающем Linux-сервере можно одной командой:

    systemd-detect-virt

    Команда выведет kvm, openvz, microsoft или другое значение.

    Гарантированные ресурсы и оверселлинг: почему дешёвый VPS тормозит

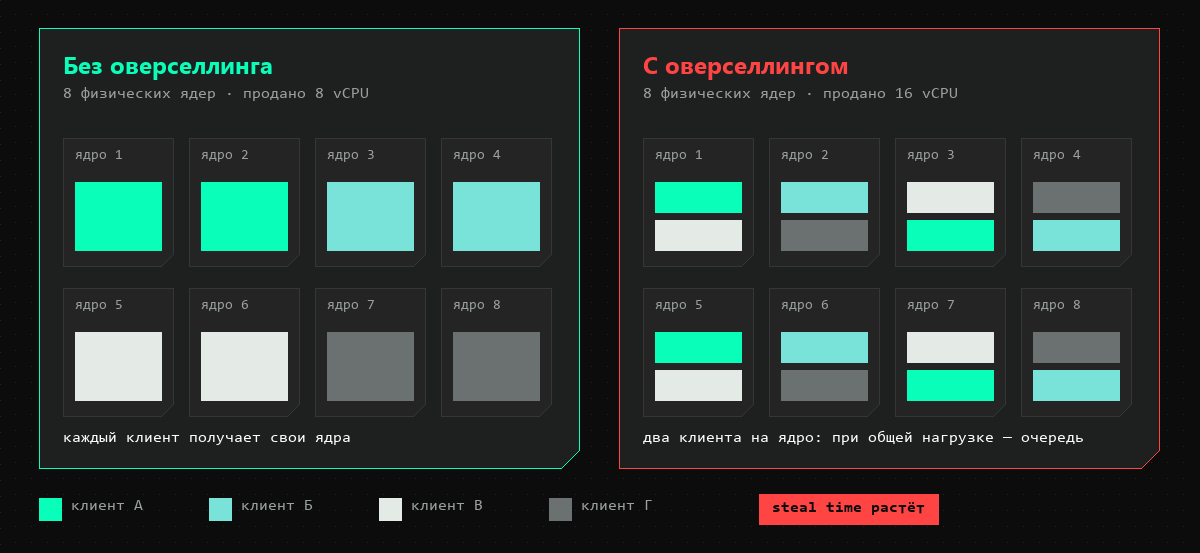
    Одни и те же физические ядра могут быть проданы нескольким клиентам сразу

    Оверселлинг — это когда провайдер продаёт больше виртуальных ресурсов, чем физически есть в сервере. Расчёт на то, что клиенты не нагружают машины одновременно. Пока так и есть, всё работает. Когда нагрузка совпадает, серверы начинают делить ядра в очередь.

    Со стороны это выглядит как необъяснимые тормоза: сайт на паре посетителей отвечает то за 100 миллисекунд, то за три секунды, хотя ваша нагрузка не менялась. Особенно заметно на тарифах, которые стоят подозрительно дёшево на фоне рынка.

    Проверить можно самостоятельно. Запустите на сервере команду top и посмотрите на поле st (steal time) в строке с загрузкой процессора:

    top

    Это доля времени, которое гипервизор отобрал у вашей машины в пользу соседей. Значения около нуля — норма. Если steal стабильно держится выше нескольких процентов, процессор перепродан, и никакая оптимизация кода этого не исправит — нужен другой тариф или другой провайдер.

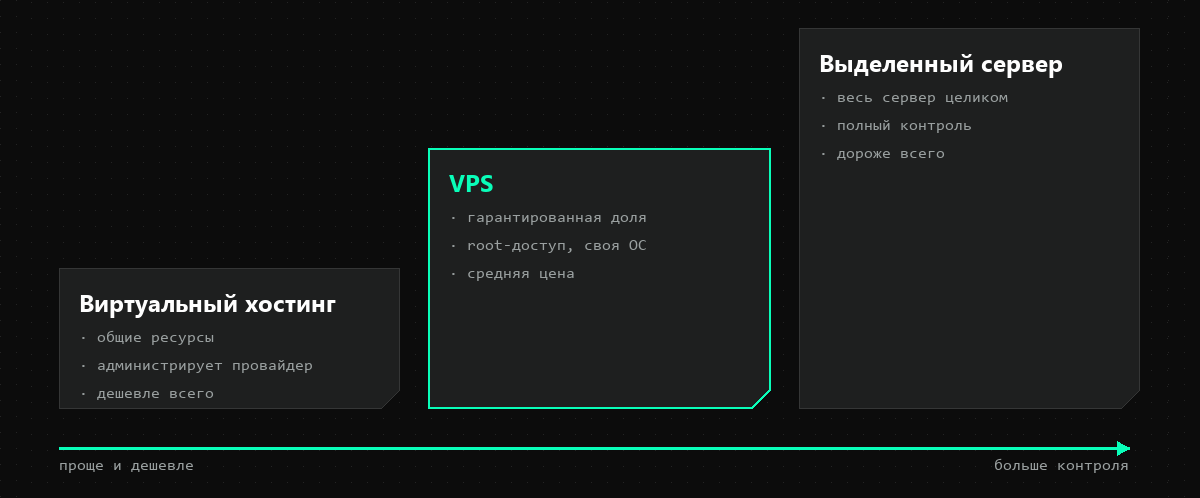
    Чем VPS отличается от виртуального хостинга и выделенного сервера

    Три ступени: чем выше, тем больше контроля и ответственности

    VPS стоит посередине между двумя привычными вариантами. Подробно про нижнюю ступень — в статье что такое хостинг простыми словами.

    ПараметрВиртуальный хостингVPSВыделенный сервер
    Ресурсыобщие на сотни сайтовгарантированная доля серверавесь сервер целиком
    Праватолько свои файлыroot или администраторполные, включая железо
    Своя ОС и программынетдада
    Кто администрируетпровайдервывы
    Влияние соседейсильноеминимальноенет
    Масштабированиесменой тарифаза минуты, без переездазаменой железа
    Ценасамая низкаясредняясамая высокая

    От хостинга VPS отличается свободой. На хостинге провайдер уже поставил веб-сервер, PHP и базу данных, а вы размещаете только файлы сайта. Удобно, но шаг в сторону невозможен: нужной версии Python нет, фоновый процесс запустить нельзя, лимиты на процессор общие. На VPS вы ставите что хотите, но и настраиваете всё сами.

    От выделенного сервера VPS отличается масштабом. Выделенный сервер — это физическая машина только ваша: никаких соседей и гипервизора, вся мощность железа. Он нужен, когда ресурсов даже крупного VPS не хватает или требования безопасности запрещают делить железо с кем-то. В остальных случаях VPS даёт те же возможности дешевле и гибче.

    Чем VPS отличается от облачного сервера

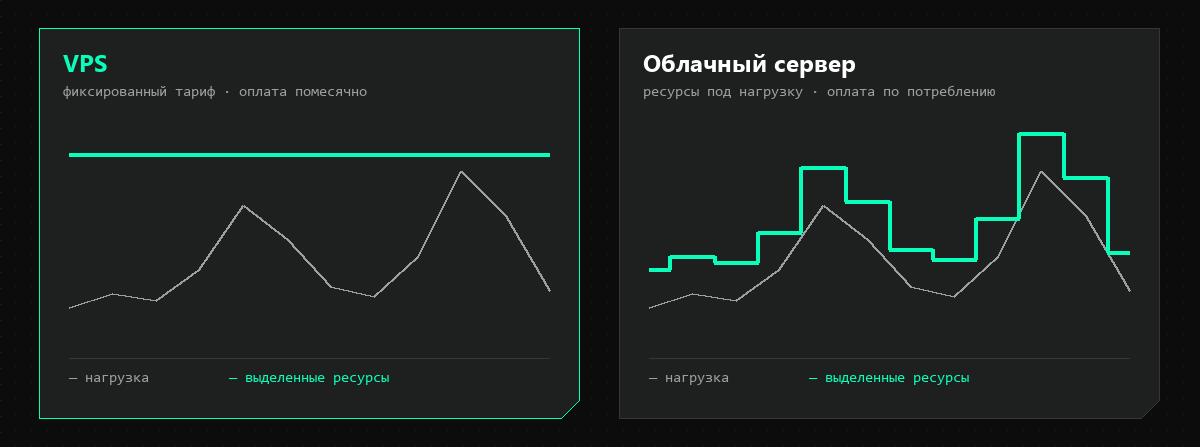
    Фиксированный набор ресурсов против эластичного

    Граница здесь размыта: многие провайдеры называют облаком обычные VPS. Разница — в модели ресурсов и оплаты.

    VPS — фиксированная конфигурация за фиксированную цену. Вы выбрали тариф, получили машину с заданным числом ядер, памяти и диска, платите помесячно. Хотите больше — меняете тариф.

    Облачный сервер обычно собран из пула ресурсов нескольких физических машин и масштабируется автоматически или через API: под нагрузку добавляются ресурсы, ночью убираются, оплата по фактическому потреблению. Это удобно для сервисов с резкими пиками, но счёт труднее предсказать.

    Для сайта, интернет-магазина, CRM или бота с ровной нагрузкой VPS проще и дешевле. Облако оправдано, когда нагрузка скачет в разы и вы готовы управлять ею автоматикой.

    Для каких задач нужен VPS

    VPS берут, когда хостинг стал тесен или задача вообще не про сайт. Типичные сценарии и стартовые конфигурации:

    ЗадачаПочему VPSС чего начать
    Сайт на WordPress с посещаемостьюсвои лимиты, кэширование, нужные версии PHP2 ядра, 2–4 ГБ памяти
    Интернет-магазинстабильный отклик в пиковые часы, изоляция данных покупателей2–4 ядра, 4–8 ГБ памяти
    1С и учётные системыудалённый доступ для сотрудников, Windows4 ядра, 8 ГБ памяти и больше
    Телеграм-бот, парсер, скриптыпроцессы работают круглосуточно1 ядро, 1–2 ГБ памяти
    Разработка и тестыкопия боевого окружения, снимки перед экспериментами2 ядра, 2–4 ГБ памяти
    Игровой серверсвои моды и настройки, низкая задержка для игроковзависит от игры и числа игроков
    Почта, облачное хранилище, CRMданные под вашим контролем2 ядра, 4 ГБ памяти

    Цифры в таблице — отправная точка, а не норма. Реальная потребность зависит от кода, посещаемости и базы данных. Удобство VPS в том, что начать можно с малого и добавлять ресурсы, когда мониторинг покажет, что их не хватает.

    Отдельный класс задач — те, где на хостинге работать просто нельзя: свои сервисы на Node.js, Python или Go, контейнеры Docker, нестандартные порты, фоновые очереди задач. Здесь VPS — минимально подходящий вариант.

    Когда VPS не нужен

    VPS — не апгрейд «на всякий случай». Он требует администрирования, и если его некому вести, сервер станет обузой.

    Хватит обычного хостинга, если у вас сайт-визитка, лендинг, блог или небольшой магазин на популярной CMS с посещаемостью до нескольких тысяч человек в день. Провайдер хостинга сам обновляет систему, следит за безопасностью и делает резервные копии. На VPS всё это становится вашей задачей.

    Не нужен VPS и для сайта на конструкторе: там сервер вообще не ваша забота. Переходить имеет смысл, когда появилась конкретная причина — упёрлись в лимиты, нужен нестандартный софт или фоновые процессы.

    Какие ресурсы выбрать: процессор, память, диск, канал

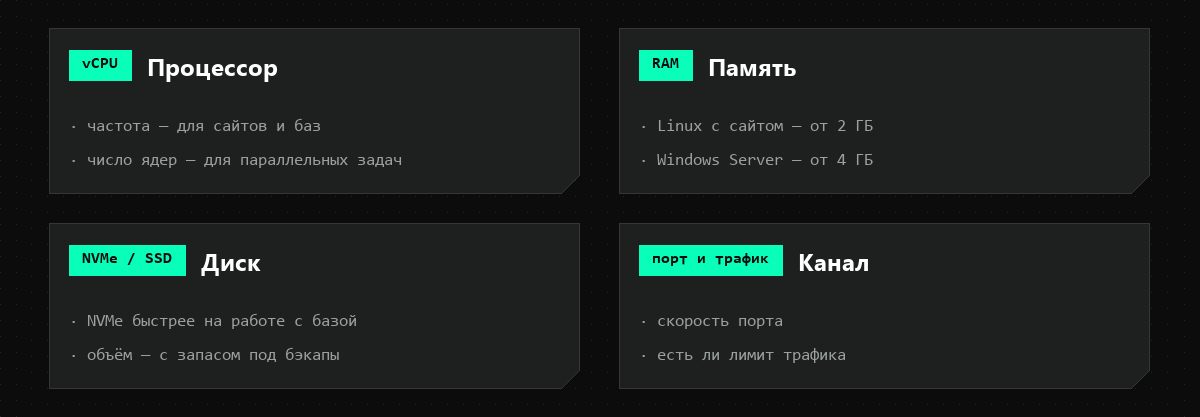
    Четыре параметра, из которых складывается любой тариф

    Процессор (vCPU). Виртуальные ядра — это доли физических. Для сайта на PHP и базы данных важна частота ядра: страницы генерируются в один поток. Для параллельных задач — сборки, обработки видео, нескольких сервисов — важнее число ядер.

    Оперативная память (RAM). Самый частый дефицит. Когда память заканчивается, система начинает выгружать данные на диск, и сервер резко замедляется. Linux-серверу с веб-сайтом и базой данных комфортно от 2 ГБ, Windows Server — от 4 ГБ.

    Диск. Смотрите на тип, а не только на объём. NVMe в разы быстрее SATA SSD на случайных операциях чтения и записи, а именно из них состоит работа базы данных. Дисковое пространство берите с запасом под логи, резервные копии и рост базы.

    Канал. Проверьте пропускную способность порта и есть ли лимит трафика. Для большинства сайтов хватает стандартного канала, но для раздачи файлов, видео или стриминга лимиты становятся решающими.

    Правило выбора простое: начните с конфигурации, которая покрывает текущую нагрузку с запасом, и включите мониторинг. Через месяц станет видно, какой ресурс упирается в потолок, — добавлять нужно именно его.

    Почему важно, в каком городе стоит VPS

    Чем ближе площадка к аудитории, тем быстрее первый отклик

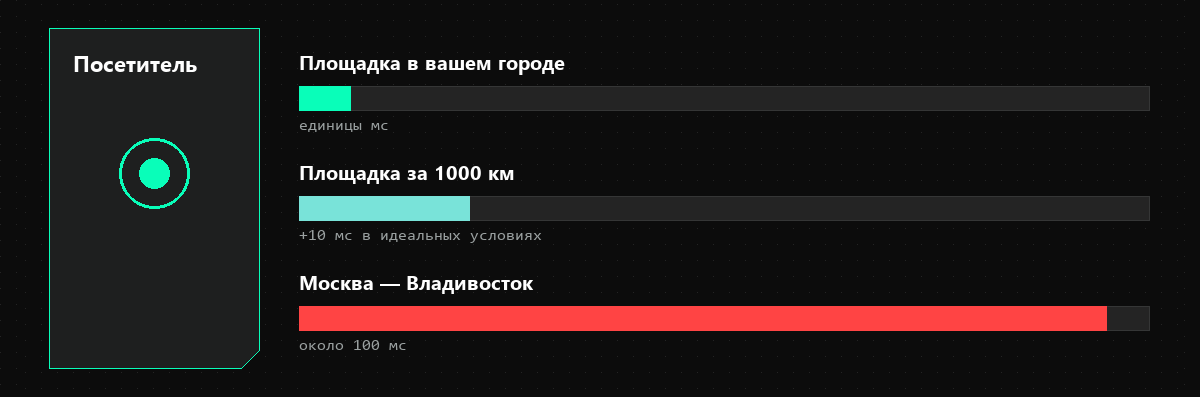
    Сигнал идёт по оптоволокну не мгновенно. Даже в идеальных условиях каждая тысяча километров кабеля добавляет около 10 миллисекунд к пути туда и обратно. На практике маршруты длиннее прямой, а по пути есть маршрутизаторы, поэтому между Москвой и Владивостоком набегает порядка сотни миллисекунд.

    Одна загрузка страницы — это десятки запросов: HTML, стили, скрипты, картинки, обращения к API. Задержка складывается, и сайт на удалённом сервере ощущается медленнее даже на мощном железе. Для интерактивных задач — игр, торговых роботов, удалённого рабочего стола — разница заметна сразу.

    Поэтому VPS разумно размещать рядом с основной аудиторией. У ZION HOSTING 13 площадок по России: Москва, Санкт-Петербург, Екатеринбург, Новосибирск, Казань, Челябинск, Самара, Уфа, Красноярск, Пермь, Краснодар, Владивосток и Иркутск. Сервер для магазина в Новосибирске логично поднимать в Новосибирске, а не в Москве.

    Linux или Windows: какую систему поставить

    Выбор системы определяется программами, которые нужно запускать.

    ПараметрLinuxWindows Server
    Лицензиябесплатноплатная
    Память для комфортной работыот 1–2 ГБот 4 ГБ
    Управлениекомандная строка по SSH, веб-панелиудалённый рабочий стол (RDP)
    Для чегосайты, базы данных, боты, Docker1С, программы под Windows, .NET, MS SQL
    Популярные версииUbuntu, Debian, AlmaLinuxWindows Server 2019, 2022, 2025

    Для сайтов и большинства серверных задач выбирают Linux: он бесплатный, требует меньше памяти, и под него написан почти весь серверный софт. Ubuntu и Debian — самые распространённые варианты с огромным количеством инструкций.

    Windows Server нужен, когда без него не обойтись: 1С в файловом режиме с доступом через удалённый рабочий стол, бухгалтерские программы, корпоративный софт под Windows. На KVM он работает полноценно, как на отдельном компьютере. У ZION HOSTING доступны почти все популярные ОС, включая Windows.

    Сколько стоит VPS и из чего складывается цена

    Цена VPS складывается из нескольких составляющих:

    • ресурсы — ядра, память, объём и тип диска; это основа тарифа;
    • площадка — стоимость места и электричества в дата-центре разных городов отличается;
    • лицензии — Windows Server и коммерческие панели управления оплачиваются отдельно или входят в тариф;
    • дополнительные услуги — защита от DDoS, резервное копирование, дополнительные IP-адреса, администрирование.

    Сравнивать тарифы разных провайдеров по одной цене бессмысленно. Два VPS за одинаковые деньги могут отличаться типом диска, оверселлингом процессора и тем, что входит в стоимость. Сравнивайте итоговую сумму за нужную конфигурацию с нужными опциями.

    У ZION HOSTING пять тарифов VPS: НЕО — 880 ₽ в месяц, ЛОТУС — 1 999 ₽, КОРТЕКС — 3 998 ₽, АРКАНА — 5 998 ₽ и ТУРБО — 9 997 ₽. Во все тарифы входят защита от DDoS и круглосуточная поддержка, а сервер запускается за 15 минут. Состав ресурсов по каждому тарифу — на странице тарифов.


    Как управлять VPS: панель, SSH и первые шаги

    Linux-сервером управляют по SSH, Windows — через удалённый рабочий стол

    После заказа провайдер присылает IP-адрес сервера, логин и пароль. Дальше есть два пути.

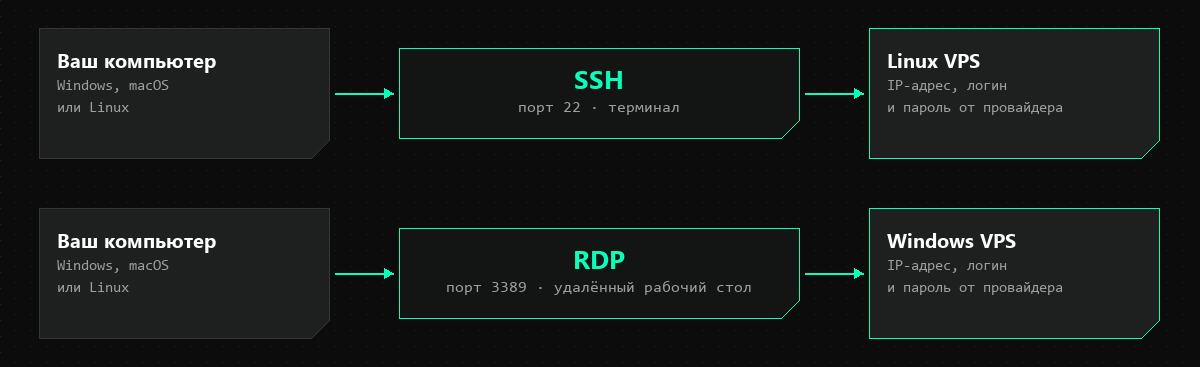
    Командная строка. К Linux-серверу подключаются по протоколу SSH. В Windows 10 и 11, macOS и Linux клиент уже встроен — откройте терминал и введите:

    ssh root@IP-адрес-сервера

    К Windows Server подключаются через «Подключение к удалённому рабочему столу» — стандартную программу Windows.

    Панель управления. Если командная строка непривычна, на сервер ставят веб-панель, например ISPmanager. В ней сайты, базы данных, почта и SSL-сертификаты настраиваются мышкой.

    Первые шаги на новом Linux-сервере:

    1. Обновите систему: apt update && apt upgrade для Ubuntu и Debian.
    2. Создайте отдельного пользователя и работайте под ним, а не под root.
    3. Настройте вход по SSH-ключу и отключите вход по паролю.
    4. Включите файрвол и откройте только нужные порты.
    5. Настройте резервное копирование до того, как на сервере появятся данные.
    6. Привяжите домен: пропишите IP-адрес сервера в DNS-записи. Как устроены домены — в статье что такое домен и доменное имя.

    Безопасность VPS: что делаете вы, а что провайдер

    Граница проходит по гипервизору

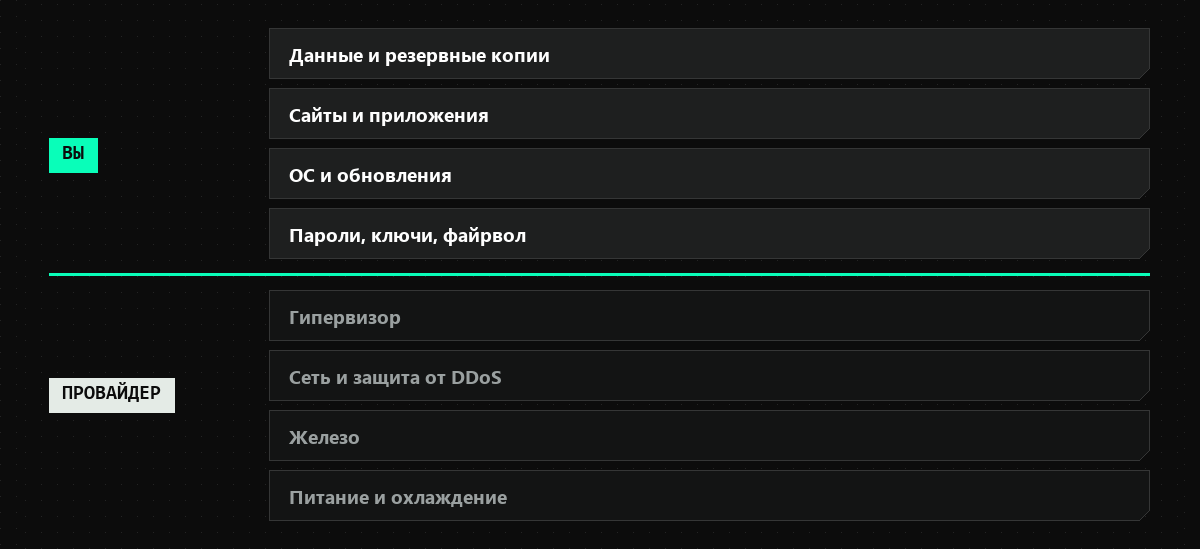
    Главное, что нужно понять о VPS: провайдер не заходит внутрь вашей машины. Всё, что выше гипервизора, — ваша зона.

    Провайдер отвечает за физическую сохранность оборудования, электропитание, охлаждение, сетевой канал, работу гипервизора и защиту сети от атак. У ZION HOSTING защита от DDoS входит в стоимость, а заявленный аптайм — 99,9 %.

    Вы отвечаете за всё внутри сервера: обновления системы и программ, пароли и ключи доступа, настройки файрвола, права пользователей, резервные копии данных. Если сервер взломали через устаревший плагин сайта, это не сбой провайдера — это открытая дверь внутри вашей машины.

    Минимальный набор: регулярные обновления, вход только по ключу, файрвол, отдельные пользователи вместо root и копии данных за пределами сервера. Этого достаточно, чтобы отсечь подавляющую часть автоматических атак.

    Как выбрать провайдера VPS: чек-лист

    Восемь пунктов, которые стоит проверить до оплаты
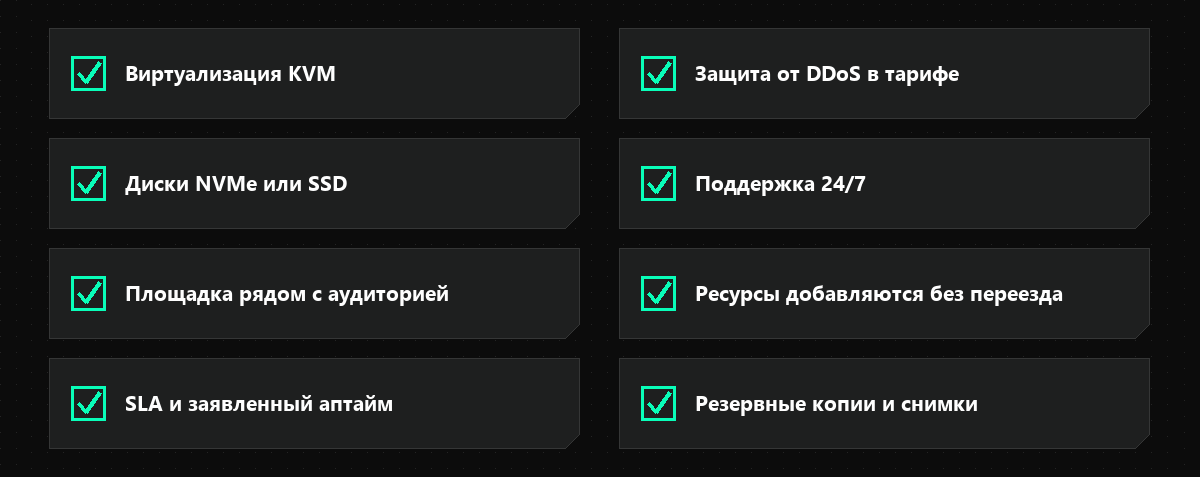
    1. Тип виртуализации. KVM даёт полноценный сервер со своим ядром и возможностью поставить Windows.
    2. Тип диска. NVMe или хотя бы SSD. Обычные жёсткие диски для VPS сегодня — повод насторожиться.
    3. Расположение площадок. Есть ли дата-центр рядом с вашей аудиторией.
    4. Гарантии. Какой аптайм обещан в соглашении об уровне сервиса (SLA) и что вы получите при его нарушении.
    5. Защита от DDoS. Входит в тариф или оплачивается отдельно.
    6. Поддержка. Работает ли круглосуточно и как быстро отвечает — проверьте, задав вопрос до покупки.
    7. Масштабирование. Можно ли добавить ресурсы без переустановки и переезда.
    8. Резервное копирование и снимки. Есть ли они и сколько стоят.

    Частые вопросы

    Чем VPS отличается от VDS?

    Сегодня ничем: это два названия одной услуги. Различаются типы виртуализации.

    Нужен ли VPS для сайта-визитки?

    Обычно нет. Визитке и лендингу хватит виртуального хостинга: он дешевле и не требует администрирования.

    Можно ли поставить на VPS любую операционную систему?

    На KVM — почти любую совместимую, включая Windows, на OpenVZ — только Linux. У ZION HOSTING серверы на KVM, доступны почти все популярные ОС.

    Что такое гипервизор?

    Программный слой, который делит процессор, память и диск физического сервера между виртуальными машинами и изолирует их друг от друга.

    Можно ли разместить на одном VPS несколько сайтов?

    Да, их число ограничено только ресурсами сервера.

    Можно ли увеличить ресурсы VPS без переустановки?

    Как правило, да: ресурсы добавляются сменой тарифа, данные сохраняются.

    Нужен ли отдельный IP-адрес для VPS?

    Один выделенный IP-адрес у VPS есть сразу. Дополнительные нужны редко.

    Кто отвечает за безопасность VPS?

    Провайдер — за железо, сеть и гипервизор. За систему внутри сервера, обновления, пароли и резервные копии отвечает владелец.

    Коротко о главном

    • VPS — изолированная часть физического сервера со своей ОС, ресурсами и правами администратора.
    • VPS и VDS сегодня синонимы; реальное различие — тип виртуализации, и стандарт рынка — KVM.
    • VPS нужен, когда хостинга мало или нужен свой софт, а выделенный сервер пока избыточен.
    • Выбирайте по процессору, памяти, типу диска, каналу и городу площадки.
    • Администрирование внутри сервера — ваша зона ответственности.

    Подобрать конфигурацию и город можно на странице тарифов ZION HOSTING.

  • Что такое хостинг сайта: виды, цены и отличие от домена

    Что такое хостинг сайта: виды, цены и отличие от домена

    Хостинг — это аренда места на сервере, где хранятся файлы вашего сайта. Сервер работает круглосуточно и отдаёт страницы каждому, кто ввёл адрес в браузере.

    Ниже разберём, где физически живёт сайт, чем хостинг отличается от домена и сервера, какие бывают виды услуги, что входит в тариф и как выбрать вариант под свою задачу.

    Что такое хостинг простыми словами

    Хостинг — это услуга размещения сайта на сервере, подключённом к интернету. Провайдер выделяет вам дисковое пространство и вычислительные ресурсы, а вы размещаете там файлы: страницы, картинки, скрипты, базу данных.

    Сайт — это не абстракция в сети. Это набор файлов, и они должны где-то лежать на постоянно включённом компьютере. Таким компьютером и служит сервер хостинг-провайдера.

    Технически сайт можно поднять и дома, на собственном компьютере. На практике так не делают: понадобится круглосуточное электропитание, резервный канал связи, статический IP-адрес, защита от атак и человек, который всё это чинит ночью. Хостинг-провайдер берёт эти задачи на себя и делит стоимость между тысячами клиентов.

    Синонимы, которые означают одно и то же: веб-хостинг, услуги хостинга, хостинг сайта. Компанию, которая оказывает услугу, называют хостинг-провайдером или хостером.

    Где физически находится ваш сайт

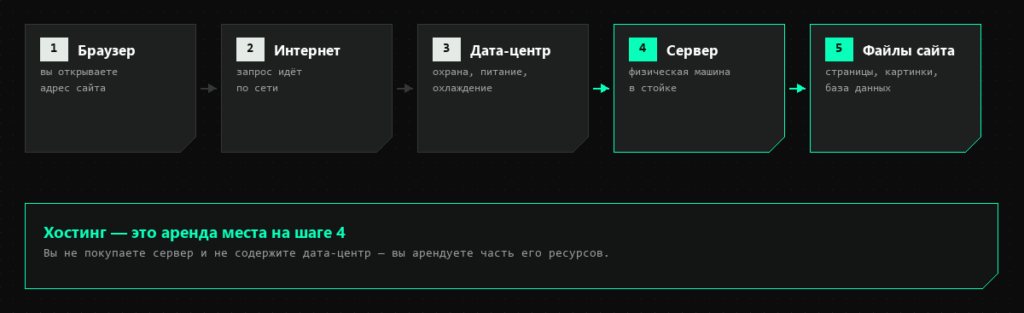
    Схема: путь от браузера через интернет и дата-центр к файлам сайта на сервере
    Хостинг — это аренда ресурсов на четвёртом шаге цепочки

    Файлы сайта лежат на диске сервера, а сервер стоит в стойке в дата-центре. Дата-центр — это здание со специальной инженерной начинкой:

    • два независимых ввода электропитания, дизельные генераторы и батареи на случай аварии;
    • промышленное охлаждение, которое держит стабильную температуру;
    • несколько магистральных каналов связи от разных операторов;
    • пропускной режим, видеонаблюдение и круглосуточная охрана;
    • система пожаротушения, не повреждающая оборудование.

    Арендуя хостинг, вы платите не только за место на диске, но и за всю эту инфраструктуру. Построить её самостоятельно ради одного сайта экономически бессмысленно.

    Как работает хостинг: путь от адреса до страницы

    Схема работы хостинга: домен, DNS, IP-адрес, сервер, готовая страница
    Что происходит между вводом адреса и появлением страницы

    Когда посетитель вводит адрес сайта, происходит следующее:

    1. Браузер берёт доменное имя, например example.ru.
    2. Система доменных имён (DNS) переводит это имя в числовой IP-адрес сервера.
    3. Браузер соединяется с сервером по полученному адресу.
    4. Веб-сервер хостинга находит нужные файлы и отдаёт их браузеру.
    5. Браузер собирает из полученного готовую страницу.

    Весь путь укладывается в доли секунды. Хостинг отвечает за четвёртый шаг: именно он хранит файлы и отдаёт их по запросу. За первый и второй шаги отвечает домен и его DNS-настройки.

    Важно.

    Домен и хостинг — две разные услуги, которые часто покупают вместе. Домен — это имя, хостинг — место. Подробнее об именах — в статье что такое домен и доменное имя.

    Зачем нужен хостинг и что будет без него

    Без хостинга сайта в интернете не существует — файлам негде лежать, и открывать нечего. Но у услуги есть и менее очевидные функции.

    Доступность. Сайт должен открываться в любой момент, а не когда включён ваш компьютер. Уровень доступности провайдеры указывают в процентах и называют аптайм: 99,9% означает не больше нескольких десятков минут простоя за месяц.

    Скорость. От мощности сервера и качества каналов зависит, за сколько откроется страница. Медленный сайт теряет посетителей и хуже ранжируется в поиске.

    Безопасность. Провайдер фильтрует сетевые атаки, обновляет системное ПО, изолирует клиентов друг от друга и делает резервные копии.

    Технический стек. На сервере уже установлены веб-сервер, интерпретатор PHP, система управления базами данных и почтовая служба. Вам не нужно настраивать это самостоятельно.

    Техподдержка. Когда сайт перестал открываться, есть кому написать. Для многих владельцев это главная причина не поднимать сервер самому.

    Чем хостинг отличается от домена, сервера и провайдера

    Четыре понятия, которые постоянно путают. Разница принципиальная.

    ПонятиеЧто этоАналогияЗа что платите
    ДоменИмя сайта, его адресАдрес на табличке домаПраво пользоваться именем, раз в год
    ХостингМесто на сервере под файлыАренда помещенияРесурсы: диск, память, канал
    СерверФизическая машина в дата-центреСамо зданиеПри аренде выделенного — за всю машину
    Хостинг-провайдерКомпания, оказывающая услугуУправляющая компанияЗа обслуживание и поддержку

    Связь между ними такая: домен указывает на сервер, на сервере лежит сайт, сервером управляет провайдер. Уберите любое звено — сайт перестанет открываться.

    Отдельно стоит развести хостинг и интернет-провайдера. Интернет-провайдер подключает к сети вас, хостинг-провайдер — ваш сайт. Это разные компании и разные услуги.

    Какие бывают виды хостинга

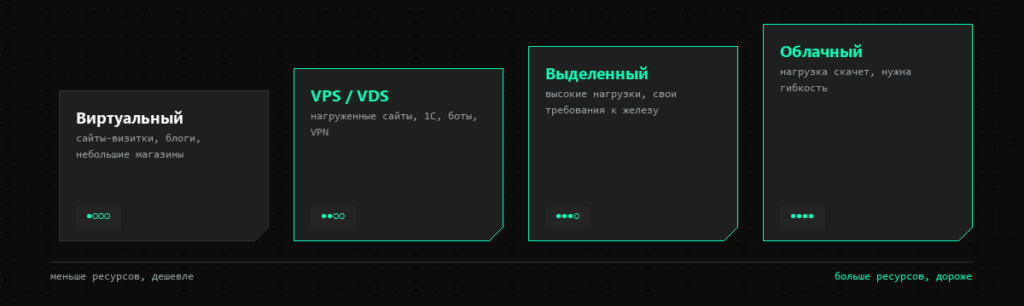
    Виды хостинга: виртуальный, VPS, выделенный сервер, облачный — по уровню ресурсов
    Чем выше ступень, тем больше ресурсов и контроля — и тем выше цена
    ВидКак устроенРесурсыКому подходит
    ВиртуальныйМного сайтов на одном сервереОбщие, ограничены тарифомВизитки, блоги, небольшие магазины
    VPS / VDSИзолированная машина внутри сервераВыделенные, с root-доступомНагруженные сайты, 1С, боты, VPN
    Выделенный серверФизическая машина целиком вашаВсе ресурсы машиныВысокие нагрузки, свои требования к железу
    ОблачныйРесурсы из общего пулаМеняются на летуПроекты со скачущей нагрузкой
    КонструкторХостинг внутри сервиса сборки сайтовФиксированныеТем, кто не хочет вникать в технику

    Виртуальный хостинг

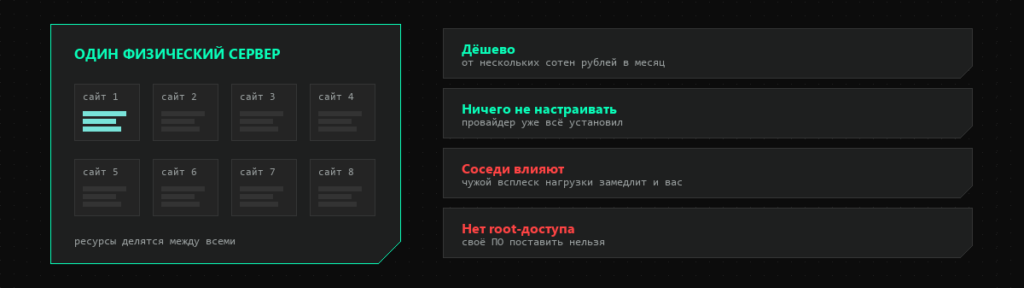
    Схема виртуального хостинга: один сервер, много сайтов, общие ресурсы
    Сильные и слабые стороны виртуального хостинга

    Самый распространённый вариант для старта. На одной физической машине живут десятки, а иногда сотни сайтов, и её ресурсы делятся между ними. Провайдер уже установил и настроил всё необходимое — вам остаётся загрузить файлы.

    Обратная сторона: соседи по серверу влияют на вас. Если чужой сайт внезапно получит наплыв посетителей, ваш может замедлиться. Установить собственное системное ПО тоже не получится — прав администратора у вас нет.

    VPS и выделенный сервер

    VPS — виртуальная машина с гарантированными ресурсами и полными правами администратора. Соседи на неё не влияют, можно ставить любое ПО. Взамен нужно самостоятельно администрировать систему или заказывать сопровождение.

    Выделенный сервер — физическая машина, которую вы арендуете целиком. Максимум производительности и полный контроль над конфигурацией железа.

    Что входит в тариф хостинга

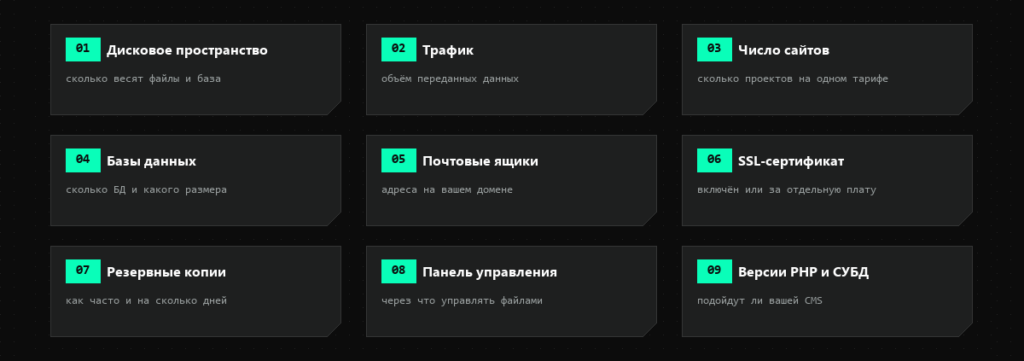
    Девять параметров тарифа хостинга: диск, трафик, базы данных, почта, SSL, бэкапы, панель
    По этим параметрам тарифы и сравнивают между собой

    Цена сама по себе ничего не говорит. Сравнивать нужно по составу.

    ПараметрНа что влияетНа что смотреть
    Дисковое пространствоСколько файлов поместитсяТип диска: SSD и NVMe заметно быстрее обычных
    ТрафикОбъём переданных данныхЕсть ли лимит и что происходит при превышении
    Число сайтовСколько проектов на тарифеСчитаются ли поддомены отдельными сайтами
    Базы данныхРаботу CMS и магазинаКоличество и предельный размер
    Почтовые ящикиАдреса на вашем доменеСколько ящиков и какой объём
    SSL-сертификатРаботу сайта по HTTPSВключён в тариф или оплачивается отдельно
    Резервные копииВозможность восстановитьсяЧастота, глубина хранения, кто восстанавливает
    Панель управленияУдобство работыISPmanager, cPanel или собственная панель
    Версии PHP и СУБДСовместимость с CMSМожно ли переключать версии самостоятельно

    Отдельно уточните ограничение по нагрузке на процессор. У виртуального хостинга оно есть почти всегда, но в тарифах указывается не так заметно, как гигабайты. Именно в него упирается растущий сайт.

    Сколько стоит хостинг и от чего зависит цена

    Разброс на рынке большой: виртуальный хостинг для одного сайта стоит несколько сотен рублей в месяц, VPS — от тысячи и выше, выделенный сервер — несколько тысяч и больше. Итоговая цена складывается из нескольких факторов.

    Вид хостинга. Главный фактор. Разница между виртуальным хостингом и выделенным сервером — десятки раз.

    Объём ресурсов. Диск, память, процессорное время, трафик.

    Срок оплаты. При оплате за год цена месяца обычно ниже, чем помесячно.

    Дополнительные услуги. Администрирование, расширенные бэкапы, выделенный IP-адрес, лицензии на панель управления и коммерческие CMS.

    Цена продления. Распространённая практика — низкая цена первого периода и обычная при продлении. Смотрите обе цифры сразу, иначе через год счёт окажется неожиданным.

    Стоит ли брать бесплатный хостинг

    Бесплатные тарифы существуют, но у них почти всегда есть плата другого рода.

    • Реклама провайдера на ваших страницах, которой вы не управляете.
    • Адрес на чужом домене вида mysite.freehost.ru — выглядит несолидно и не накапливает репутацию.
    • Жёсткие лимиты по месту, нагрузке и трафику.
    • Нет гарантий доступности — компенсировать простой никто не обязан.
    • Поддержка по остаточному принципу или её отсутствие.
    • Риск удаления проекта без объяснений и без резервной копии.

    Для учебного проекта или эксперимента это приемлемо. Для сайта, который приносит заявки, разница в стоимости не стоит рисков.

    Как выбрать хостинг под свою задачу

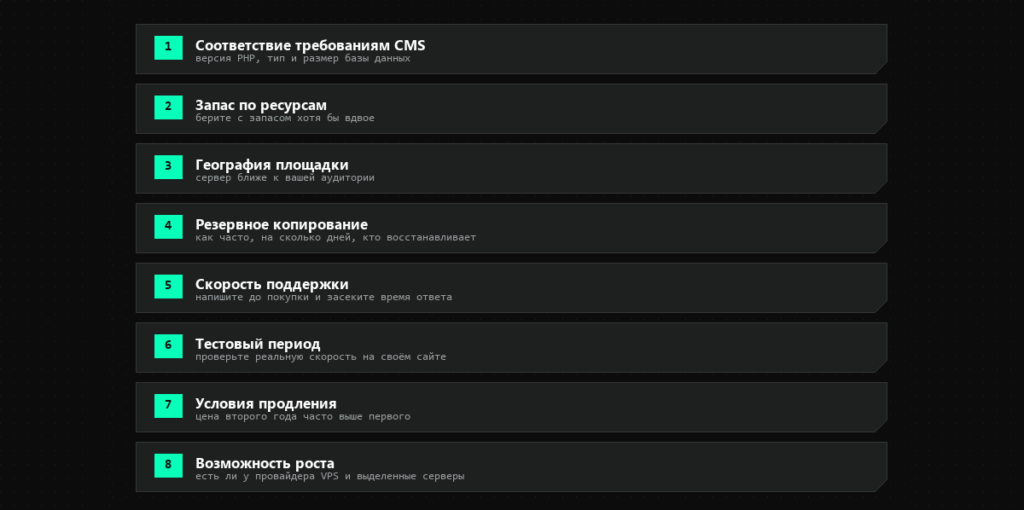
    Чек-лист из восьми критериев выбора хостинга
    Пройдите эти восемь пунктов до оплаты

    Начните с задачи, а не с цены.

    ПроектЧто обычно подходитПочему
    Сайт-визитка, портфолиоВиртуальный хостингНагрузка минимальная, настройка не нужна
    Блог или медиа на WordPressВиртуальный хостинг с запасом по дискуРастёт объём картинок и базы
    Небольшой интернет-магазинВиртуальный хостинг или младший VPSВажны скорость отклика и стабильность
    Магазин с большим каталогомVPSНужны гарантированные ресурсы
    1С, CRM, корпоративные системыVPS или выделенный серверНужен root-доступ и своё ПО
    Высоконагруженный проектВыделенный сервер или облакоТребуется полный контроль и запас мощности

    Дальше проверьте восемь пунктов: совместимость с вашей CMS, запас по ресурсам, географию площадки, резервное копирование, скорость техподдержки, наличие тестового периода, условия продления и возможность вырасти в VPS у того же провайдера.

    Совет, который экономит месяцы. Напишите в поддержку до покупки с техническим вопросом и засеките время ответа. Это единственный способ проверить главное обещание провайдера до того, как станете клиентом.

    Почему важно, в каком городе стоит сервер

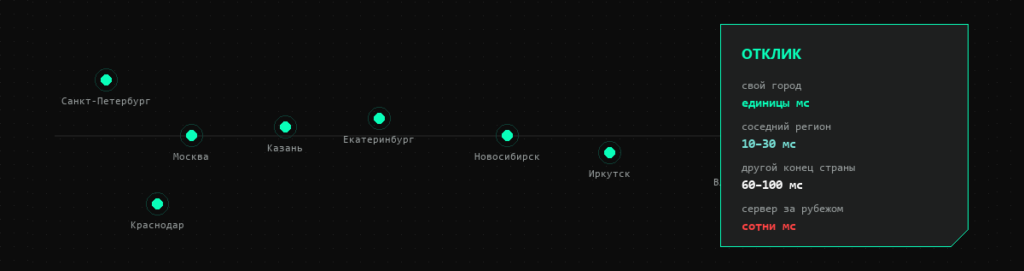
    Карта площадок и зависимость времени отклика от расстояния до сервера
    Чем ближе площадка к аудитории, тем ниже задержка

    Параметр, о котором забывают, хотя он влияет на скорость напрямую. Данные идут по кабелю, и расстояние превращается в задержку.

    Ориентиры по времени отклика: внутри своего города — единицы миллисекунд, соседний регион — десятки, другой конец страны — под сотню, сервер за рубежом — сотни миллисекунд. Каждая страница требует нескольких обращений к серверу, поэтому задержка умножается.

    Отсюда практическое правило: размещайте сайт ближе к аудитории. Если посетители из России, сервер должен стоять в России. У Zion площадки в 13 городах — от Санкт-Петербурга до Владивостока, и сервер можно выбрать под географию вашей аудитории.

    Есть и правовая сторона: при работе с персональными данными российских граждан закон требует хранить базы на серверах в России.

    Технические требования: PHP, база данных, SSL

    Слои технического стека сайта: ОС, веб-сервер, база данных, PHP, CMS, сайт
    Нижние уровни обеспечивает хостинг, верхние — ваши

    Перед покупкой сверьте требования вашей CMS с тем, что предлагает тариф.

    • Версия PHP. Современные движки требуют PHP 8.1 и выше. WordPress, 1С-Битрикс и OpenCart на старой версии просто не установятся.
    • База данных. MySQL или MariaDB нужной версии, с достаточным лимитом размера.
    • Веб-сервер. Nginx, Apache или связка из них. Для некоторых CMS важна поддержка .htaccess.
    • SSL-сертификат. Без HTTPS браузеры помечают сайт небезопасным. Базовый сертификат сегодня обычно бесплатен.
    • Доступ по FTP и SSH. FTP есть везде, SSH — не всегда, а он нужен для удобного развёртывания.
    • Планировщик задач. Нужен для регулярных операций CMS: рассылок, импорта, очистки.

    Как заказать хостинг и перенести сайт

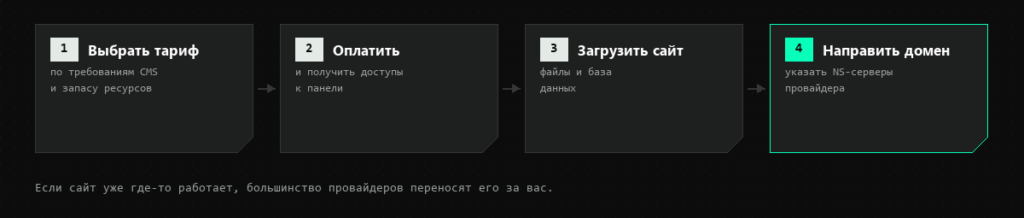
    Четыре шага: выбрать тариф, оплатить, загрузить сайт, направить домен
    Порядок действий при запуске сайта на хостинге
    1. Выберите тариф по требованиям CMS и запасу ресурсов.
    2. Оплатите и получите доступы к панели управления, FTP и базе данных.
    3. Загрузите сайт — файлы через FTP или панель, базу данных импортом дампа.
    4. Направьте домен на хостинг: укажите NS-серверы провайдера или пропишите A-запись.

    Если сайт уже работает у другого провайдера, порядок другой. Сначала копия переносится на новый хостинг и проверяется по техническому адресу, и только потом переключается домен. Так посетители не увидят неработающий сайт.

    Обновление DNS занимает от нескольких минут до суток. В этот период часть посетителей ещё попадает на старый сервер, поэтому старый хостинг не отключают сразу.

    Что делать, если хостинга перестало хватать

    Четыре признака, что виртуального хостинга стало недостаточно
    Признаки, что пора переходить на следующую ступень

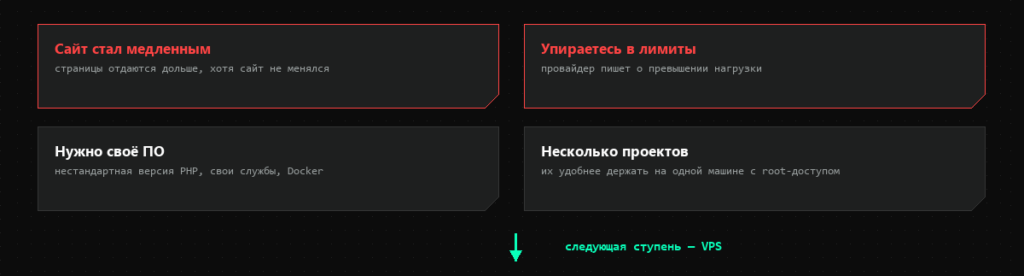
    Виртуальный хостинг — ступень для старта. Проект растёт, и рано или поздно упирается в его границы. Признаки понятные:

    • страницы отдаются заметно дольше, хотя сам сайт не менялся;
    • провайдер присылает уведомления о превышении нагрузки;
    • нужна нестандартная версия ПО, свои службы или контейнеры;
    • проектов стало несколько, и держать их вместе с root-доступом удобнее.

    Следующая ступень — VPS: гарантированные ресурсы, права администратора, соседи не влияют. Переезд обычно проходит в пределах одного провайдера и занимает меньше времени, чем переход к новому.

    «Сайт заблокирован хостинг-провайдером» — что это значит

    Четыре причины блокировки сайта хостинг-провайдером и действия по каждой
    Что делать в каждом случае

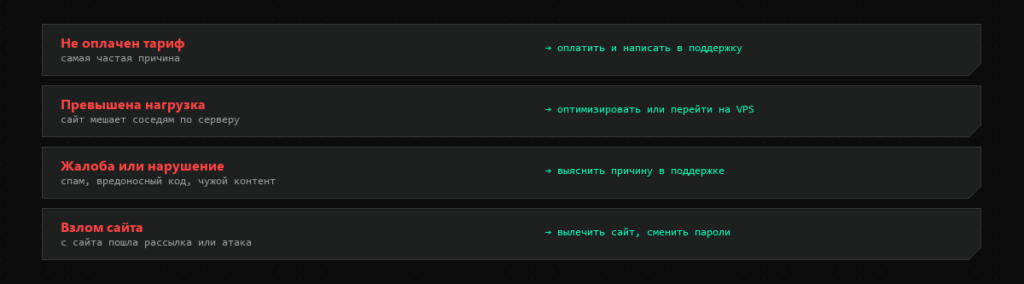
    Такая надпись вместо сайта означает, что провайдер приостановил обслуживание. Причин обычно четыре.

    Не оплачен тариф. Самая частая и самая простая: после оплаты сайт включается, иногда автоматически, иногда после обращения в поддержку.

    Превышена нагрузка. Сайт начал потреблять больше ресурсов, чем позволяет тариф, и мешает соседям по серверу. Решение — оптимизировать сайт или перейти на тариф с гарантированными ресурсами.

    Нарушение правил или жалоба. Спам с вашего домена, запрещённый или чужой контент. Нужно выяснить причину в поддержке и устранить нарушение.

    Взлом. Если сайт заражён и с него пошла рассылка или атака, провайдер отключает его, чтобы остановить вред. После лечения и смены паролей доступ возвращают.

    Во всех случаях порядок один: написать в поддержку, узнать точную причину, устранить и попросить снять ограничение. Резервная копия здесь особенно пригодится.

    Частые ошибки при выборе

    Пять типичных ошибок при выборе хостинга
    Каждая из них потом исправляется переездом

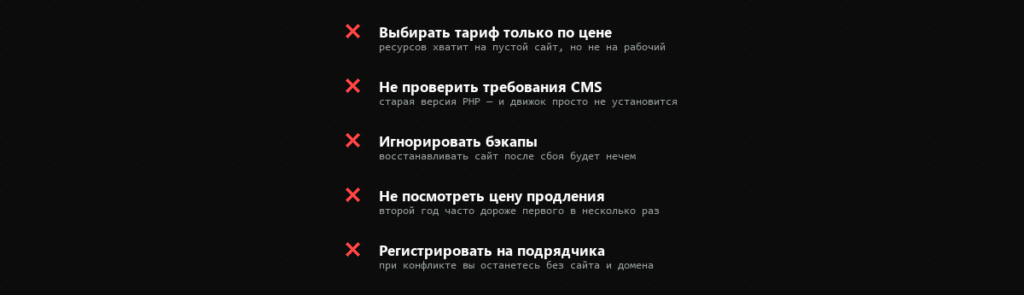
    Выбирать тариф только по минимальной цене. Ресурсов хватит на пустой сайт, но не на рабочий — с картинками, базой и посетителями.

    Не проверить требования CMS. Старая версия PHP — и движок не установится или будет работать с ошибками.

    Игнорировать резервные копии. Пока всё работает, бэкапы кажутся лишними. После первого сбоя выясняется, что восстанавливать нечего.

    Не посмотреть цену продления. Скидка первого периода заканчивается, и стоимость вырастает в несколько раз.

    Оформить услугу на подрядчика. Если хостинг и домен зарегистрированы на исполнителя, при конфликте вы останетесь без сайта. Оформляйте на себя или на своё юрлицо, а подрядчику давайте доступ.

    Частые вопросы

    Чем хостинг отличается от домена?
    Домен — это имя сайта, хостинг — место, где лежат его файлы. Нужны оба: домен указывает на сервер, а хостинг хранит содержимое.

    Можно ли купить хостинг без домена?
    Да. Сайт будет открываться по техническому адресу провайдера или по IP. Для разработки и тестов этого достаточно, для рабочего проекта нужен домен.

    Что такое хостинг-провайдер?
    Компания, которая владеет серверами и сдаёт их ресурсы в аренду: обслуживает оборудование, обеспечивает связь, безопасность и поддержку.

    Сколько сайтов можно разместить на одном хостинге?
    Зависит от тарифа. На начальных обычно один-два, на старших — десятки. Проверьте, считаются ли поддомены отдельными сайтами.

    Что такое DNS-хостинг?
    Отдельная услуга хранения DNS-записей домена. Обычно входит в обычный хостинг, но может заказываться самостоятельно, если сайт и записи держат в разных местах.

    Можно ли перенести сайт на другой хостинг?
    Да, и переезжать можно сколько угодно раз. Сначала переносят копию, проверяют её, затем переключают домен. Многие провайдеры делают перенос за вас.

    Как понять, что хостинг плохой?
    Сайт медленно открывается без видимых причин, случаются простои, поддержка отвечает долго или формально, тариф продлевается дороже обещанного.

    Нужен ли SSL-сертификат?
    Да. Без HTTPS браузеры помечают сайт как небезопасный, а поисковые системы учитывают защищённое соединение. Базовый сертификат сегодня обычно бесплатен.

    Коротко о главном

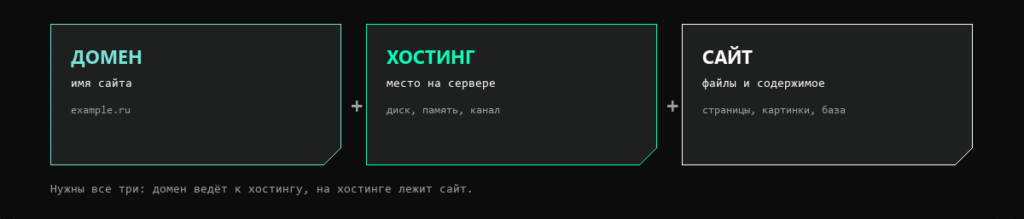
    Домен, хостинг и сайт — три разные составляющие
    Для работающего сайта нужны все три составляющие
    • Хостинг — аренда места на сервере, где лежат файлы сайта.
    • Домен, хостинг и сайт — разные вещи. Имя, место и содержимое.
    • Виды различаются объёмом ресурсов и контролем: виртуальный, VPS, выделенный, облачный.
    • Сравнивайте не цену, а состав тарифа — и обязательно уточняйте ограничение по нагрузке.
    • География площадки влияет на скорость. Сервер должен стоять ближе к аудитории.
    • Бесплатный хостинг подходит для учёбы, но не для проекта, который приносит заявки.
    • Оформляйте услуги на себя, а не на подрядчика.
    • Упёрлись в лимиты — переходите на VPS. Это нормальный этап роста.
  • Что такое домен и доменное имя простыми словами

    Что такое домен и доменное имя простыми словами

    Домен — это адрес сайта в интернете, который вы набираете в браузере: zion.hosting, example.ru, mail.ru. Он заменяет числовой IP-адрес сервера, который человеку запомнить почти невозможно.

    В этой статье разберём, что такое домен и доменное имя простыми словами: из чего состоит адрес сайта, что такое доменные зоны и уровни, чем домен отличается от хостинга, как он связан с DNS, и как выбрать имя, которое не придётся менять через год.

    Что такое домен простыми словами

    Домен (доменное имя) — это уникальное имя сайта в интернете. Оно указывает браузеру, на каком сервере лежат файлы страницы, которую вы хотите открыть.

    Технически каждый сервер в сети имеет числовой адрес — IP-адрес, например 93.184.216.34. Именно по нему компьютеры находят друг друга. Но человеку такой набор цифр неудобен: его не запомнить, не продиктовать по телефону, не напечатать на визитке.

    Домен решает эту проблему. Вы вводите zion.hosting, а специальная служба — система доменных имён (DNS) — незаметно для вас переводит это имя в IP-адрес и отправляет запрос на нужный сервер.

    Термины, которые часто путают, означают одно и то же:

    • домен — короткая разговорная форма
    • доменное имя — полное официальное название
    • доменный адрес или адрес сайта — бытовые синонимы

    Разница только в контексте: «купить домен» и «зарегистрировать доменное имя» — это одно действие.

    Домен — это не сам сайт и не место, где он хранится

    Это только имя, указатель. Файлы сайта лежат на хостинге, а домен просто показывает на них дорогу. Подробно разберём эту разницу ниже.

    Аналогия: домен — это адрес дома

    Представьте, что интернет — это огромный город, а каждый сайт в нём — здание.

    У каждого здания есть координаты — точные широта и долгота. По ним его безошибочно найдёт навигатор, но никто не назначает встречу словами «увидимся на 55.7558, 37.6173». Это IP-адрес.

    Поэтому у зданий есть почтовые адреса: «Тверская улица, дом 7». Это домен. Адрес легко запомнить, произнести и написать на вывеске.

    Продолжим аналогию:

    В городеВ интернете
    Координаты зданияIP-адрес сервера
    Почтовый адресДоменное имя
    Само здание и то, что внутриСайт и его файлы
    Земельный участок под зданиемХостинг (место на сервере)
    Городской адресный реестрСистема доменных имён (DNS)
    Служба, которая регистрирует адресРегистратор доменов

    Ключевой момент аналогии: адрес можно переназначить. Если вы переедете в другое здание, вывеску с названием компании можно перевесить. Точно так же домен можно перенаправить на другой сервер — сайт переедет на новый хостинг, а адрес для посетителей не изменится.

    Зачем нужен домен и какие задачи он решает

    Формально сайт может работать и без домена — по «голому» IP-адресу. Но на практике так почти никто не делает, и вот почему.

    1. Запоминаемость. zion.hosting человек удержит в голове, 185.221.152.10 — нет. Домен превращает технический адрес в название, которое можно назвать в разговоре или напечатать на упаковке.

    2. Независимость от сервера. IP-адрес привязан к конкретному серверу. Смените хостинг — сменится IP, и все старые ссылки перестанут работать. Домен снимает эту зависимость: при переезде вы просто указываете новый IP, а адрес остаётся прежним.

    3. Доверие и репутация. Сайт на собственном домене выглядит как бизнес, а на бесплатном поддомене вида mycompany.freehosting.ru — как временная поделка. Для интернет-магазина или компании это прямо влияет на конверсию.

    4. Корпоративная почта. Свой домен даёт адреса вида info@company.ru вместо company2024@mail.ru. Разница в восприятии огромная — подробнее в разделе про почту.

    5. Продвижение в поиске. Поисковые системы накапливают репутацию домена годами: возраст, ссылочный профиль, история. Всё это привязано к имени. Меняя домен, вы обнуляете накопленное.

    6. Защита бренда. Зарегистрированный домен нельзя занять — он ваш, пока вы его продлеваете. Без регистрации имя может увести конкурент или киберсквоттер.

    7. Безопасность. SSL-сертификат, который включает https:// и замок в адресной строке, выпускается именно на домен. Без него браузеры помечают сайт как небезопасный.

    Из чего состоит доменное имя

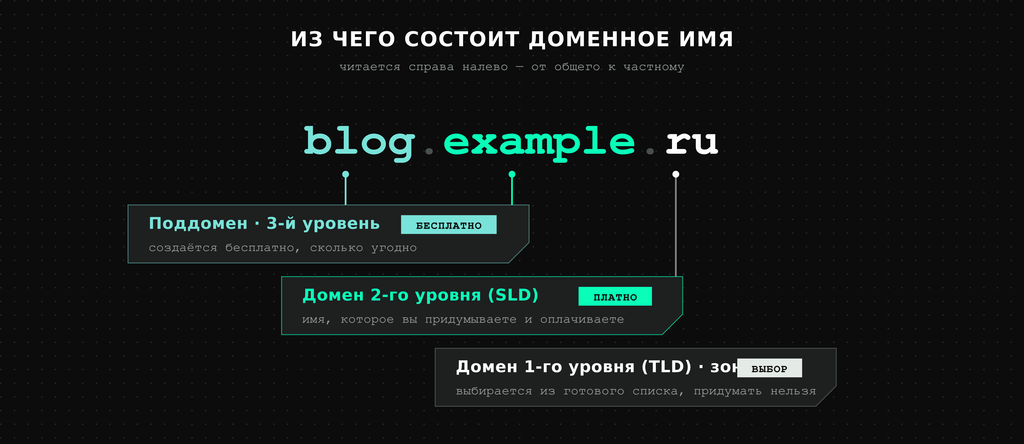
    Доменное имя устроено иерархически и читается справа налево — от самого общего к самому частному. Разделитель уровней — точка.

    Разберём адрес blog.example.ru:

    Домен первого уровня (TLD)

    Самая правая часть — .ru, .com, .org. Её называют доменом верхнего уровня, доменом первого уровня или доменной зоной.

    Эту часть нельзя придумать. Список зон утверждён и управляется международной организацией ICANN, а внутри каждой зоны есть свой администратор. Вы выбираете зону из готового списка.

    Домен второго уровня (SLD)

    Это example — то самое имя, которое вы придумываете и регистрируете. Именно за него платят при покупке домена. Обычно здесь название компании, бренда или тематика проекта.

    Сочетание второго уровня и зоны — example.ru — и есть то, что в быту называют «домен» или «купить домен».

    Поддомен (домен третьего уровня)

    blog в примере выше — поддомен (субдомен). Он создаётся бесплатно и без ограничений внутри уже зарегистрированного домена: blog.example.ru, shop.example.ru, lk.example.ru.

    Поддомены удобны, чтобы отделить разделы с разной функцией — блог, интернет-магазин, личный кабинет, документацию. Каждый поддомен может вести на отдельный сервер.

    Технически уровней может быть и больше: www.blog.example.ru — домен четвёртого уровня. На практике дальше третьего уровня спускаются редко.

    Точка в конце адреса

    Полное каноническое имя выглядит как example.ru. — с точкой в конце. Эта точка обозначает корневой домен — вершину всей иерархии. В браузере её не пишут, она подставляется автоматически, но в настройках DNS-записей вы её увидите.

    Что можно использовать в имени

    • латинские буквы a–z
    • цифры 0–9
    • дефис - (но не в начале и не в конце)
    • длина второго уровня — от 2 до 63 символов
    • регистр не имеет значения: Example.ru и example.ru — один и тот же домен

    Пробелы, точки внутри уровня и спецсимволы не допускаются. Кириллица возможна, но обрабатывается особым образом — об этом в разделе про IDN.

    Уровни доменов и доменные зоны

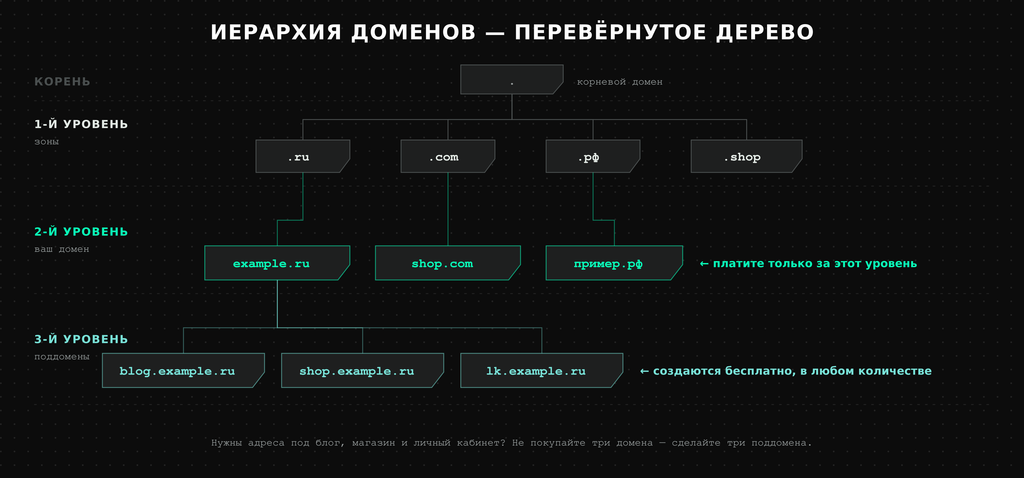
    Иерархия доменов — это перевёрнутое дерево. В его вершине корень, ниже — зоны, ещё ниже — конкретные сайты.

    УровеньПримерЧто этоКто управляетМожно ли купить
    Корневой.Вершина иерархииICANNНет
    Первый (TLD).ruДоменная зонаАдминистратор зоны (для .ru — Координационный центр национального домена)Нет, только выбрать
    Второй (SLD)example.ruВаш доменВы через регистратораДа
    Третийblog.example.ruПоддоменВы самиСоздаётся бесплатно
    Четвёртый и нижеimg.blog.example.ruВложенный поддоменВы самиБесплатно

    Практический вывод: платить нужно только за второй уровень. Всё, что левее вашего имени, вы создаёте сами и бесплатно, сколько угодно.

    Это важная экономия. Если вам нужен отдельный адрес под блог, магазин и личный кабинет — не покупайте три домена. Купите один и сделайте три поддомена.

    Виды доменов: какие бывают зоны

    Доменных зон сегодня больше полутора тысяч. Все они делятся на несколько групп.

    Тип зоныОбозначениеПримерыКому подходит
    ОбщиеgTLD.com, .net, .org, .info, .bizМеждународные проекты, компании без географической привязки
    НациональныеccTLD.ru, .рф, .by, .kz, .deБизнес, работающий в конкретной стране
    Тематическиеnew gTLD.shop, .online, .tech, .store, .blog, .hostingПроекты, где зона усиливает смысл имени
    Географические—.moscow, .msk.ru, .spb.ruЛокальный бизнес, привязанный к городу
    Инфраструктурные—.gov.ru, .edu, .milГосорганы, учебные заведения — с ограничениями
    Свободного уровня—.pro.ru, .com.ruБюджетная альтернатива, но менее престижно

    Как выбирать зону:

    • Работаете на Россию — берите .ru. Это самая привычная зона для российского пользователя, и она даёт понятный сигнал поиску о географии проекта
    • Планируете выход за рубеж — .com
    • Имя в .ru занято, но идея хорошая — посмотрите тематическую зону: .shop для магазина, .tech для IT-проекта
    • Некоммерческий проект или сообщество — .org

    Занимать сразу десяток зон «на всякий случай» имеет смысл только для защиты бренда, если бренд действительно ценен. Для нового проекта это лишние расходы: достаточно одной основной зоны и, возможно, одной защитной.

    Российские домены: .ru, .рф и .su

    Для проекта, ориентированного на российскую аудиторию, зона имеет значение большее, чем кажется.

    .ru — основная национальная зона России, работает с 1994 года. Это самый очевидный и самый доверенный выбор для российского бизнеса: пользователь видит .ru и понимает, что имеет дело с российским сайтом. Зарегистрировано больше пяти миллионов имён, поэтому короткие и удачные комбинации в основном заняты.

    .рф — кириллическая национальная зона, запущена в 2010 году. Адрес пишется полностью русскими буквами: пример.рф. Плюсы — имена ещё свободны, адрес понятен людям, не владеющим латиницей. Минусы существенные: такой адрес неудобно вводить с англоязычной раскладки, он ломается в некоторых старых системах, а почтовые адреса на кириллическом домене поддерживаются не всеми сервисами. .рф обычно берут как дополнительный домен к основному .ru, а не вместо него.

    .su — историческая зона Советского Союза. Формально действует до сих пор, воспринимается как имиджевая или ностальгическая. Для нового бизнеса практического смысла мало.

    Отдельно про размещение. Домен и хостинг — разные вещи, и зона домена не определяет, где физически лежит сайт. Можно взять .ru и разместить сайт на сервере в другой стране. Но если вы работаете с персональными данными российских граждан, закон 152-ФЗ требует, чтобы базы с этими данными находились на серверах в России. Это вопрос не домена, а хостинга.

    Практическая сторона: чем ближе сервер к посетителю, тем ниже задержка и быстрее открывается сайт. Для аудитории из России сервер в российском дата-центре даёт отклик в единицы или десятки миллисекунд против сотен при размещении за рубежом.

    Кириллические домены и Punycode (IDN)

    Система доменных имён исторически понимает только латиницу, цифры и дефис. Кириллица, иероглифы, умляуты в неё не помещаются. Решение — стандарт IDN (Internationalized Domain Names).

    Работает он так: кириллический домен автоматически преобразуется в латинскую запись по алгоритму Punycode. Такая запись всегда начинается с префикса xn--.

    Например:

    пример.рф → xn--e1afmkfd.xn--p1ai

    Пользователь видит и вводит кириллический адрес, а вся техническая часть — DNS, сертификаты, серверные настройки — работает с версией в Punycode.

    Что важно учитывать:

    • в панели хостинга, в настройках DNS и в SSL-сертификате домен часто отображается именно в виде xn--... — это нормально, а не ошибка
    • при копировании ссылки в мессенджер она может «развернуться» в Punycode и выглядеть пугающе
    • почта на кириллическом домене поддерживается не всеми клиентами
    • в рекламе кириллический адрес читается легко, но диктовать его по телефону иностранцу невозможно

    Вывод простой: .рф хорош как дополнение и как имиджевый ход, но основным адресом для бизнеса надёжнее делать латиницу.

    Как домен связан с DNS и IP-адресом

    Это самая техническая часть, но понимать её стоит: без неё непонятно, почему после покупки домена сайт открывается не сразу.

    Что такое DNS

    DNS (Domain Name System) — система доменных имён. Это распределённая по всему миру база данных, которая хранит соответствия «доменное имя → IP-адрес». Своего рода телефонный справочник интернета.

    Что происходит, когда вы вводите адрес

    1. Вы набираете example.ru и нажимаете Enter
    2. Браузер проверяет собственный кэш: не спрашивал ли он этот адрес недавно. Если да — сразу переходит к шагу 6
    3. Запрос уходит к DNS-серверу вашего провайдера (рекурсивному резолверу)
    4. Резолвер по цепочке опрашивает корневые серверы, затем серверы зоны .ru, затем NS-серверы вашего домена — те, что указаны в его настройках
    5. NS-сервер отдаёт A-запись — IP-адрес, на котором лежит сайт
    6. Браузер соединяется с этим IP и запрашивает страницу
    7. Сервер отдаёт файлы, браузер их отрисовывает

    Всё это укладывается в доли секунды.

    Основные типы DNS-записей

    ЗаписьЧто задаётПример значения
    AIP-адрес сервера (IPv4)185.221.152.10
    AAAAIP-адрес в формате IPv62a02:6b8::2:242
    CNAMEПсевдоним, ссылка на другой доменwww → example.ru
    MXПочтовый сервер доменаmail.example.ru
    TXTПроизвольный текст: подтверждение прав, SPF, DKIMv=spf1 include:...
    NSСерверы имён, которые обслуживают доменns1.zion.hosting

    Почему сайт открывается не сразу

    Изменения в DNS не разлетаются по миру мгновенно. Промежуточные серверы кэшируют ответы на срок, заданный параметром TTL. Поэтому после смены NS-серверов или A-записи сайт может открываться у вас по-новому, а у коллеги — по-старому.

    Этот процесс называется делегированием, и на него закладывают до 24 часов, хотя обычно хватает 15–60 минут. Если через сутки ничего не изменилось — ошибка в настройках, а не в скорости обновления.

    Чем домен отличается от хостинга и сайта

    Это самая частая путаница у тех, кто запускает первый сайт. Разберём по пунктам.

    ДоменХостингСайт
    Что этоИмя, адресМесто на сервереФайлы, страницы, содержимое
    АналогияАдрес на табличкеЗемля и зданиеМебель и люди внутри
    За что платитеЗа право пользоваться именемЗа дисковое пространство и ресурсы сервераЗа разработку и наполнение
    Как платитеРаз в годПомесячно или за годРазово или постоянно
    Где берутУ регистратораУ хостинг-провайдераДелают сами или заказывают
    Можно ли менятьМожно, но потеряете позиции в поискеМожно свободно, сайт переедетМеняется постоянно
    Что без негоСайт доступен только по IPСайту негде хранитьсяДомен ведёт в пустоту

    Как это работает вместе. Домен — указатель. Хостинг — хранилище. Сайт — содержимое. Чтобы проект работал, нужны все три: вы регистрируете домен, арендуете хостинг, загружаете туда файлы сайта и в настройках домена прописываете, на какой сервер он должен указывать.

    Обычно домен и хостинг берут у одного провайдера — тогда они связываются автоматически, без ручной настройки DNS. Это заметно экономит время на старте.

    Частый вопрос: можно ли купить домен без хостинга? Да. Домен — самостоятельная услуга. Его берут заранее, чтобы застолбить удачное имя, даже если сайт появится через полгода. До запуска домен можно просто припарковать или настроить переадресацию.

    Обратный случай: хостинг без домена? Тоже да, но сайт будет открываться по IP-адресу или по техническому поддомену провайдера. Для разработки и тестов подходит, для рабочего проекта — нет.


    Как выбрать доменное имя: правила и ошибки

    Домен выбирают один раз и надолго. Смена адреса означает потерю поисковых позиций, переделку всех визиток и рекламных материалов, риск потерять часть аудитории.

    Семь правил хорошего имени

    1. Коротко. Оптимум — до 12 символов во втором уровне. Чем короче, тем меньше опечаток
    2. Легко произносится вслух. Проверка: продиктуйте имя по телефону. Если собеседник переспрашивает — имя плохое
    3. Пишется однозначно. Если имя можно записать двумя способами, вы будете вечно терять посетителей. Классическая проблема транслитерации: tsvety или cvety
    4. Связано с брендом или тематикой. Домен должен подсказывать, о чём проект
    5. Без дефисов и цифр. Их забывают, теряют и путают. moy-magazin-24.ru заведомо хуже, чем moymagazin.ru
    6. Не нарушает чужих прав. Имя, совпадающее с зарегистрированным товарным знаком, могут отобрать через суд
    7. С запасом на будущее. remontnoutbukov.ru станет обузой, когда вы начнёте чинить ещё и телефоны

    Пять типичных ошибок

    • Слишком длинное имя. Кажется, что описательность помогает, но luchshiy-hosting-dlya-saytov.ru никто не наберёт вручную
    • Похоже на известный бренд. Это не «отстроиться от конкурента», а прямой путь к судебному иску
    • Двусмысленная транслитерация. Русские ж, щ, ы, ъ не имеют единого латинского написания
    • Экзотическая зона ради оригинальности. Малоизвестная зона снижает доверие: люди опасаются переходить по непонятным адресам
    • Покупка на чужое имя. Если домен зарегистрирован на подрядчика, при конфликте вы останетесь без адреса. Регистрируйте домен только на себя или на своё юрлицо

    Проверка перед покупкой

    Прежде чем регистрировать, потратьте десять минут:

    • проверьте, свободно ли имя
    • поищите его в поиске — не было ли раньше на этом домене сайта с плохой репутацией
    • проверьте по базе товарных знаков
    • посмотрите, свободны ли одноимённые аккаунты в соцсетях
    • произнесите вслух и попросите кого-то записать на слух

    Как проверить, свободен ли домен

    Занятость домена проверяется через сервис Whois — публичную базу данных о зарегистрированных именах.

    Whois показывает:

    • свободно имя или занято
    • дату регистрации и дату окончания
    • регистратора, через которого оформлен домен
    • NS-серверы
    • контакты владельца — для юрлиц открыто, для физлиц скрыто по закону о персональных данных

    Что делать, если имя занято:

    1. Посмотреть другую зону. Часто .ru занят, а .shop или .online свободны
    2. Изменить формулировку. Добавить короткое слово: не cvety.ru, а cvetydoma.ru
    3. Проверить дату окончания. Если срок истекает через месяц, есть шанс перехватить домен после освобождения
    4. Попробовать выкупить. Если на домене нет сайта, владелец может продать имя. Иногда это разумно, иногда цена неадекватна
    5. Посмотреть аукционы освобождающихся доменов

    Разверните за 3 минуты

    Проверьте имя и зарегистрируйте домен в Zion — поиск по всем зонам сразу, бесплатный DNS-хостинг и автоматическая привязка к вашему серверу без ручной настройки.

    Как зарегистрировать домен и сколько это стоит

    Порядок действий

    1. Выберите имя и зону. Проверьте занятость
    2. Выберите регистратора — компанию, аккредитованную для регистрации в нужной зоне. Хостинг-провайдеры обычно работают как регистраторы или их партнёры
    3. Оформите заказ и укажите срок регистрации — от года
    4. Заполните данные владельца. Для физлица — паспортные данные, для юрлица — реквизиты. Данные должны быть настоящими: при споре о правах на домен проверяют именно их
    5. Оплатите
    6. Подтвердите заявку — обычно по email
    7. Дождитесь делегирования — от нескольких минут до суток

    Что влияет на цену

    • Зона. .ru — одна из самых доступных. Тематические зоны вроде .store или .tech дороже в разы
    • Первый год против продления. Частая практика — низкая цена первого года и обычная при продлении. Смотрите обе цифры сразу
    • Премиальные имена. Короткие и словарные домены продаются по особым ценам — от десятков тысяч рублей
    • Дополнительные услуги. Скрытие данных в Whois, защита от смены владельца

    На кого регистрировать

    Всегда на конечного владельца бизнеса. Если сайт делает подрядчик, домен всё равно оформляется на вас: подрядчику дают доступ к управлению, но владельцем остаётесь вы. Это стандартная предосторожность, которая избавляет от самого болезненного вида конфликтов.

    Как подключить домен к сайту и хостингу

    После регистрации домен ещё ни на что не указывает. Нужно связать его с сервером.

    Способ 1: через NS-серверы (основной)

    В личном кабинете регистратора укажите NS-серверы вашего хостинг-провайдера:

    ns1.zion.hosting
    ns2.zion.hosting

    После этого всей DNS-зоной управляет хостинг, и настройки делаются в его панели. Это удобнее всего: не нужно вручную прописывать записи, а при смене IP-адреса всё обновляется автоматически.

    Способ 2: через A-запись

    Если NS-серверы оставлены у регистратора, пропишите A-запись вручную — она указывает IP-адреса сервера:

    @     A     185.221.152.10
    www   A     185.221.152.10

    Запись @ означает сам домен, www — одноимённый поддомен. Вместо второй строки можно поставить CNAME: www → example.ru.

    Что настроить дополнительно

    • MX-записи — если нужна почта на домене
    • TXT-записи — SPF и DKIM для защиты почты от подделки, а также подтверждение прав в поисковых системах
    • SSL-сертификат — чтобы сайт работал по https://
    • Редирект с www — выберите основную версию адреса и настройте 301-редирект со второй, иначе поисковики сочтут их разными сайтами

    Если сайт не открывается

    • проверьте, что домен делегирован — прошло ли достаточно времени
    • сверьте NS-серверы в панели регистратора с теми, что дал хостинг
    • убедитесь, что A-запись содержит правильный IP
    • очистите кэш DNS на своём компьютере
    • проверьте, оплачен ли домен — просроченный отключается

    Срок регистрации, продление и что будет, если не продлить

    Домен не покупается навсегда — он арендуется на срок от года до десяти лет. Это одна из самых недооценённых деталей, которая регулярно приводит к потере рабочих сайтов.

    Жизненный цикл домена

    ПериодЧто происходит
    АктивенДомен работает, сайт открывается
    Истёк срокСайт перестаёт открываться, но домен ещё ваш
    Преимущественное продление (обычно 30 дней)Только вы можете продлить домен, по обычной цене
    Период удаленияДомен освобождается и уходит в свободную регистрацию
    СвободенЗарегистрировать может кто угодно

    Как не потерять домен

    • Включите автопродление. Самая простая и надёжная мера
    • Держите актуальный email. Уведомления приходят на адрес из карточки домена. Если он на старой почте, вы их не увидите
    • Регистрируйте сразу на несколько лет. Для рабочего проекта 2–3 года разумнее, чем год
    • Проверяйте дату окончания раз в полгода

    Потеря домена особенно болезненна тем, что вернуть его почти невозможно: освободившиеся имена с историей мгновенно перехватывают специальные сервисы, а выкуп потом обходится в десятки раз дороже продления.

    Перенос к другому регистратору

    Домен можно перенести, если он зарегистрирован больше 60 дней назад и не в периоде продления. Порядок: получить код авторизации у текущего регистратора, передать новому, подтвердить перенос по email. Сайт при этом не выключается — переносится только обслуживание.

    Кто управляет доменами: ICANN и Координационный центр

    Домены — не стихийная система, у неё есть управляющие организации.

    ICANN (Internet Corporation for Assigned Names and Numbers) — международная некоммерческая организация. Определяет правила игры: какие зоны существуют, кто может быть регистратором, как разрешаются споры о правах на имена.

    Администраторы зон. У каждой зоны свой распорядитель. Для российских .ru и .рф это Координационный центр национального домена сети Интернет. Он ведёт реестр, аккредитует регистраторов и устанавливает правила регистрации.

    Регистраторы — аккредитованные компании, которые непосредственно оформляют домены и работают с клиентами. Именно к ним вы обращаетесь при покупке.

    Реестр — база данных всех зарегистрированных имён зоны. Данные из неё вы и видите через Whois.

    Понимать эту иерархию полезно по одной практической причине: если у вас конфликт с регистратором, вопрос можно эскалировать к администратору зоны.

    Киберсквоттинг и домейнинг

    Вокруг доменов сложилась целая индустрия — не всегда добросовестная.

    Киберсквоттинг — регистрация доменов, совпадающих с чужими брендами, ради последующей перепродажи владельцу бренда. Разновидности:

    • тайпсквоттинг — регистрация опечаток популярных сайтов
    • брендовый сквоттинг — захват имени известной компании
    • обратный захват — попытка отобрать домен у законного владельца через ложные претензии

    Киберсквоттинг признан недобросовестной практикой. Если ваш товарный знак зарегистрирован, домен обычно удаётся отсудить.

    Домейнинг — легальный бизнес на доменах: покупка перспективных имён, развитие и перепродажа. Отличие от сквоттинга в том, что домейнер работает со свободными и словарными именами, а не с чужими брендами.

    Как защититься:

    • зарегистрируйте товарный знак, если бренд для вас ценен
    • займите домен раньше, чем начнёте публично продвигать название
    • возьмите основные зоны — .ru и .рф — и очевидные опечатки
    • следите за сроками продления: истёкший домен перехватят за часы

    Домен для корпоративной почты

    Домен нужен не только сайту. На нём же строятся почтовые адреса компании.
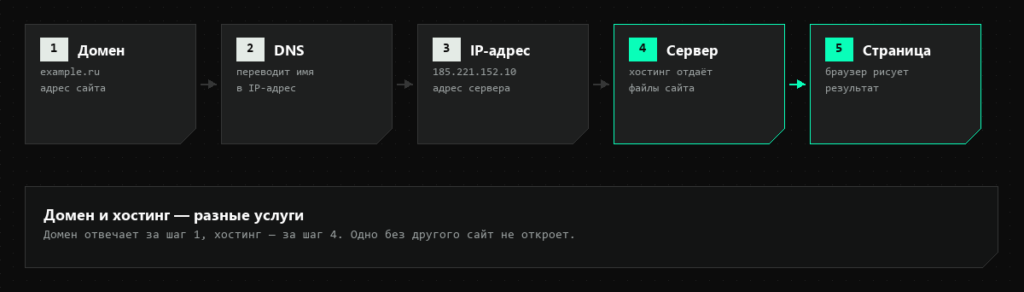
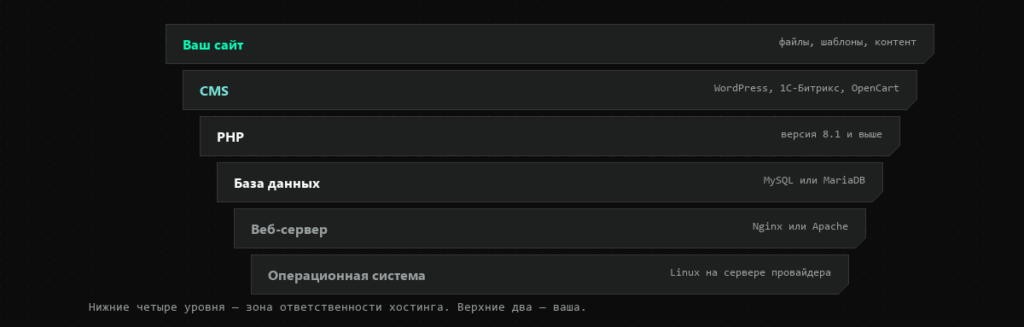
    Сравните: info@company.ru и company.info.2024@mail.ru. Первый выглядит как бизнес, второй — как объявление на столбе. Разница влияет на открываемость писем и на решение о сделке.

    Что даёт почта на своём домене:

    • доверие — адрес совпадает с сайтом, письмо не выглядит спамом
    • управляемость — сотрудник уходит, ящик остаётся у компании
    • масштабируемость — заводите адреса под отделы: sales@, support@, hr@
    • доставляемость — настроив SPF, DKIM и DMARC, вы снижаете риск попадания писем в спам

    Что нужно технически: зарегистрированный домен, почтовый сервис и правильные MX-записи в DNS. Обычно всё настраивается в панели хостинга за несколько минут.

    Важно: домен для почты и домен для сайта — это один и тот же домен. Отдельно покупать ничего не нужно. Сайт и почта просто используют разные типы DNS-записей — A и MX соответственно.

    Частые вопросы

    Чем домен отличается от доменного имени?

    Ничем, это синонимы. «Домен» — разговорная форма, «доменное имя» — полная. Оба означают адрес сайта в интернете.

    Можно ли купить домен навсегда?

    Нет. Домен арендуется на срок от года до десяти лет с возможностью продления. Пока вы продлеваете вовремя, имя остаётся за вами неограниченно долго.

    Сколько доменов можно зарегистрировать?

    Сколько угодно. Ограничений на количество нет, оплачивается каждый отдельно.

    Что будет, если не продлить домен?

    Сайт и почта перестанут работать. Около 30 дней действует период преимущественного продления, когда вернуть домен можете только вы. После этого имя освобождается и его может занять любой.

    Можно ли изменить домен у работающего сайта?

    Технически да, но это болезненно: поисковые позиции придётся восстанавливать месяцами даже при правильно настроенных 301-редиректах. Выбирайте имя сразу с расчётом на годы вперёд.

    Домен и хостинг нужно покупать у одного провайдера?

    Не обязательно, но удобнее: связка настраивается автоматически, а при проблемах не придётся выяснять, на чьей стороне ошибка.

    Влияет ли домен на позиции в поиске?

    Сам по себе — незначительно. Гораздо важнее возраст домена, его история и репутация. Точное вхождение ключевого слова в имя давно не даёт преимущества, зато плохая история прошлого владельца может навредить.

    Что такое поддомен и надо ли за него платить?

    Поддомен — раздел внутри вашего домена вида blog.example.ru. Создаётся бесплатно и в любом количестве, отдельная регистрация не нужна.

    Обязательно ли писать www?

    Нет. www — это технический поддомен, оставшийся с ранних лет веба. Выберите основную версию адреса и настройте редирект со второй, чтобы поисковики не считали их разными сайтами.

    Можно ли зарегистрировать домен на русском языке?

    Да, в зоне .рф. Технически он преобразуется в Punycode-запись xn--.... Учтите ограничения с почтой и вводом с латинской раскладки.

    Коротко о главном

    • Домен — это адрес сайта в интернете, заменяющий числовой IP-адрес сервера
    • Читается справа налево: blog.example.ru — это зона .ru, ваше имя example и поддомен blog
    • Платите только за второй уровень. Поддомены создаются бесплатно и в любом количестве
    • Домен, хостинг и сайт — три разные вещи. Домен — имя, хостинг — место, сайт — содержимое
    • Связь домена с сервером обеспечивает DNS. После изменения настроек нужно подождать до 24 часов
    • Для российской аудитории оптимальна зона .ru; .рф — как дополнение
    • Выбирайте имя коротким, произносимым и однозначным, без дефисов и цифр
    • Домен арендуется, а не покупается навсегда. Включите автопродление и держите актуальный email
    • Регистрируйте домен только на себя — не на подрядчика